



Опубликован список стран с уязвимыми SIM-картами (России там нет)

Опубликован список стран с уязвимыми SIM-картами (России там нет)

Опубликован список стран с уязвимыми SIM-картами (России там нет)

Исследователи в области кибербезопасности из компании Adaptive Mobile опубликовали список стран, в которых операторы связи используют уязвимые к атаке SimJacker SIM-карты. Сразу можем успокоить всех интересующихся: России в этом списке нет.

Ровно месяц назад именно команда Adaptive Mobile выявила метод атаки на SIM-карты, впоследствии получивший имя SimJacker. Удалённый атакующий, используя эту брешь, с помощью SMS-сообщений может скомпрометировать устройства пользователей и вести за ними слежку.

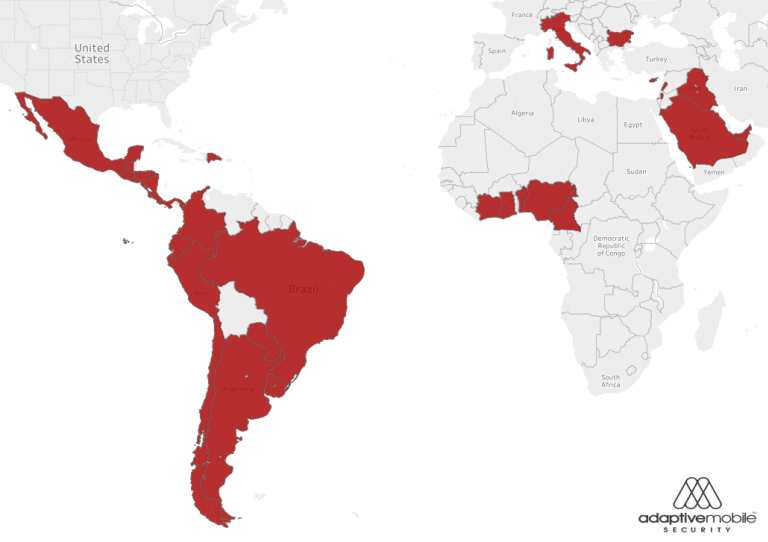
Теперь же специалисты опубликовали список стран, в которых действуют операторы связи, использующие уязвимые к SimJacker SIM-карты. Самих операторов компания не назвала.

«Наше исследование выявило 61 мобильного оператора в 29 странах, все они используют уязвимую технологию. По имеющимся данным, общее число выпущенных этими операторами SIM-карт близится к 861 миллиону», — гласит отчёт (PDF) Adaptive Mobile.

Ниже приводим полный список стран, опубликованный экспертами Adaptive Mobile:

Центральная Америка:

  • Мексика
  • Гватемала
  • Белиз
  • Доминиканская Республика
  • Сальвадор
  • Гондурас
  • Панама
  • Никарагуа
  • Коста-Рика

Южная Америка:

  • Бразилия
  • Перу
  • Колумбия
  • Эквадор
  • Чили
  • Аргентина
  • Уругвай
  • Парагвай

Африка:

  • Кот-д'Ивуар
  • Гана
  • Нигерия
  • Камерун

Европа:

  • Италия
  • Болгария
  • Кипр

Азия:

  • Саудовская Аравия
  • Ирак
  • Ливан
  • Палестина

Исследователи полагают, что уязвимость SimJacker используется спецслужбами разных стран для шпионажа за гражданами.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru