



Опубликован список стран с уязвимыми SIM-картами (России там нет)

Опубликован список стран с уязвимыми SIM-картами (России там нет)

Опубликован список стран с уязвимыми SIM-картами (России там нет)

Исследователи в области кибербезопасности из компании Adaptive Mobile опубликовали список стран, в которых операторы связи используют уязвимые к атаке SimJacker SIM-карты. Сразу можем успокоить всех интересующихся: России в этом списке нет.

Ровно месяц назад именно команда Adaptive Mobile выявила метод атаки на SIM-карты, впоследствии получивший имя SimJacker. Удалённый атакующий, используя эту брешь, с помощью SMS-сообщений может скомпрометировать устройства пользователей и вести за ними слежку.

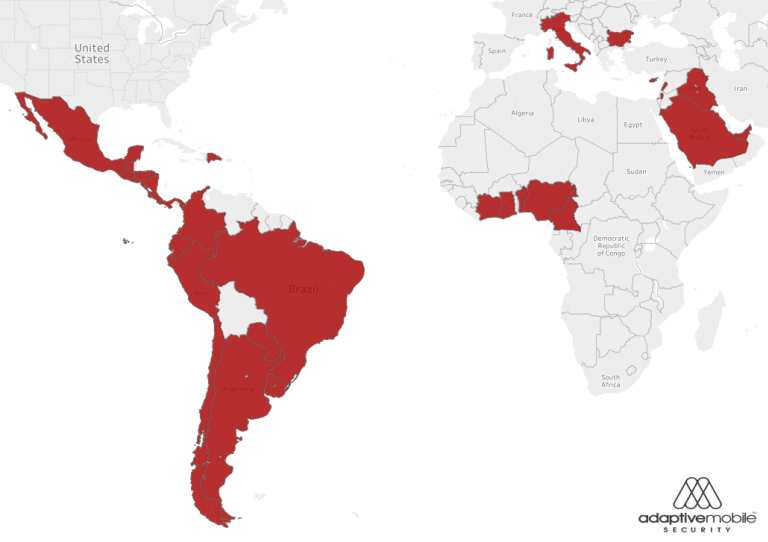
Теперь же специалисты опубликовали список стран, в которых действуют операторы связи, использующие уязвимые к SimJacker SIM-карты. Самих операторов компания не назвала.

«Наше исследование выявило 61 мобильного оператора в 29 странах, все они используют уязвимую технологию. По имеющимся данным, общее число выпущенных этими операторами SIM-карт близится к 861 миллиону», — гласит отчёт (PDF) Adaptive Mobile.

Ниже приводим полный список стран, опубликованный экспертами Adaptive Mobile:

Центральная Америка:

  • Мексика
  • Гватемала
  • Белиз
  • Доминиканская Республика
  • Сальвадор
  • Гондурас
  • Панама
  • Никарагуа
  • Коста-Рика

Южная Америка:

  • Бразилия
  • Перу
  • Колумбия
  • Эквадор
  • Чили
  • Аргентина
  • Уругвай
  • Парагвай

Африка:

  • Кот-д'Ивуар
  • Гана
  • Нигерия
  • Камерун

Европа:

  • Италия
  • Болгария
  • Кипр

Азия:

  • Саудовская Аравия
  • Ирак
  • Ливан
  • Палестина

Исследователи полагают, что уязвимость SimJacker используется спецслужбами разных стран для шпионажа за гражданами.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru