



Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

Новый аппаратный имплантат, разработанный в качестве proof-of-concept, показал, как легко можно спрятать вредоносные чипы внутри ИТ-оборудования.

Помните, чуть более года назад появилась информация о материнских платах Supermicro, используемых техногигантами вроде Apple и Amazon, в которых якобы был тайно установлен чип размером с рисовое зерно?

Этот чип, по словам экспертов, позволял китайским правительственным хакерам заниматься шпионажем.

Несмотря на то, что эта история не получила официального подтверждения, специалисты в области кибербезопасности предупредили, что такие атаки на цепочку поставок вполне реальны.

А теперь исследователи пошли и дальше, продемонстрировав, насколько легко и дёшево можно установить шпионский чип в аппаратное обеспечение какой-либо компании.

При этом не нужно будет задействовать силы правительственной спецслужбы, потребуется работа всего лишь одного заинтересованного хакера, у которого будет нужный доступ. А оборудование для проведения подобной операции обойдётся всего в $200.

В этом месяце пройдёт конференция CS3sthlm, посвящённая кибербезопасности. На этом мероприятии эксперт Монта Элкинс обещает продемонстрировать proof-of-concept вышеописанной атаки, разработанный им в домашних условиях.

Задача Элкинса — показать, как легко шпионы и киберпреступники с минимальными знаниями могут установить чип в корпоративное ИТ-оборудование. В результате такой успешной атаки у них должен появиться бэкдор-доступ.

Что потребуется злоумышленникам: инструмент для пайки горячим воздухом ($150), микроскоп ($40) и несколько чипов по два доллара. Именно этого было достаточно Элкинсу для воздействия на файрвол Cisco.

По словам специалиста, он внёс такие изменения, которые системные администраторы вряд ли заметят. При этом эксперт смог получить удалённый доступ и глубоко проникнуть в атакуемое устройство.

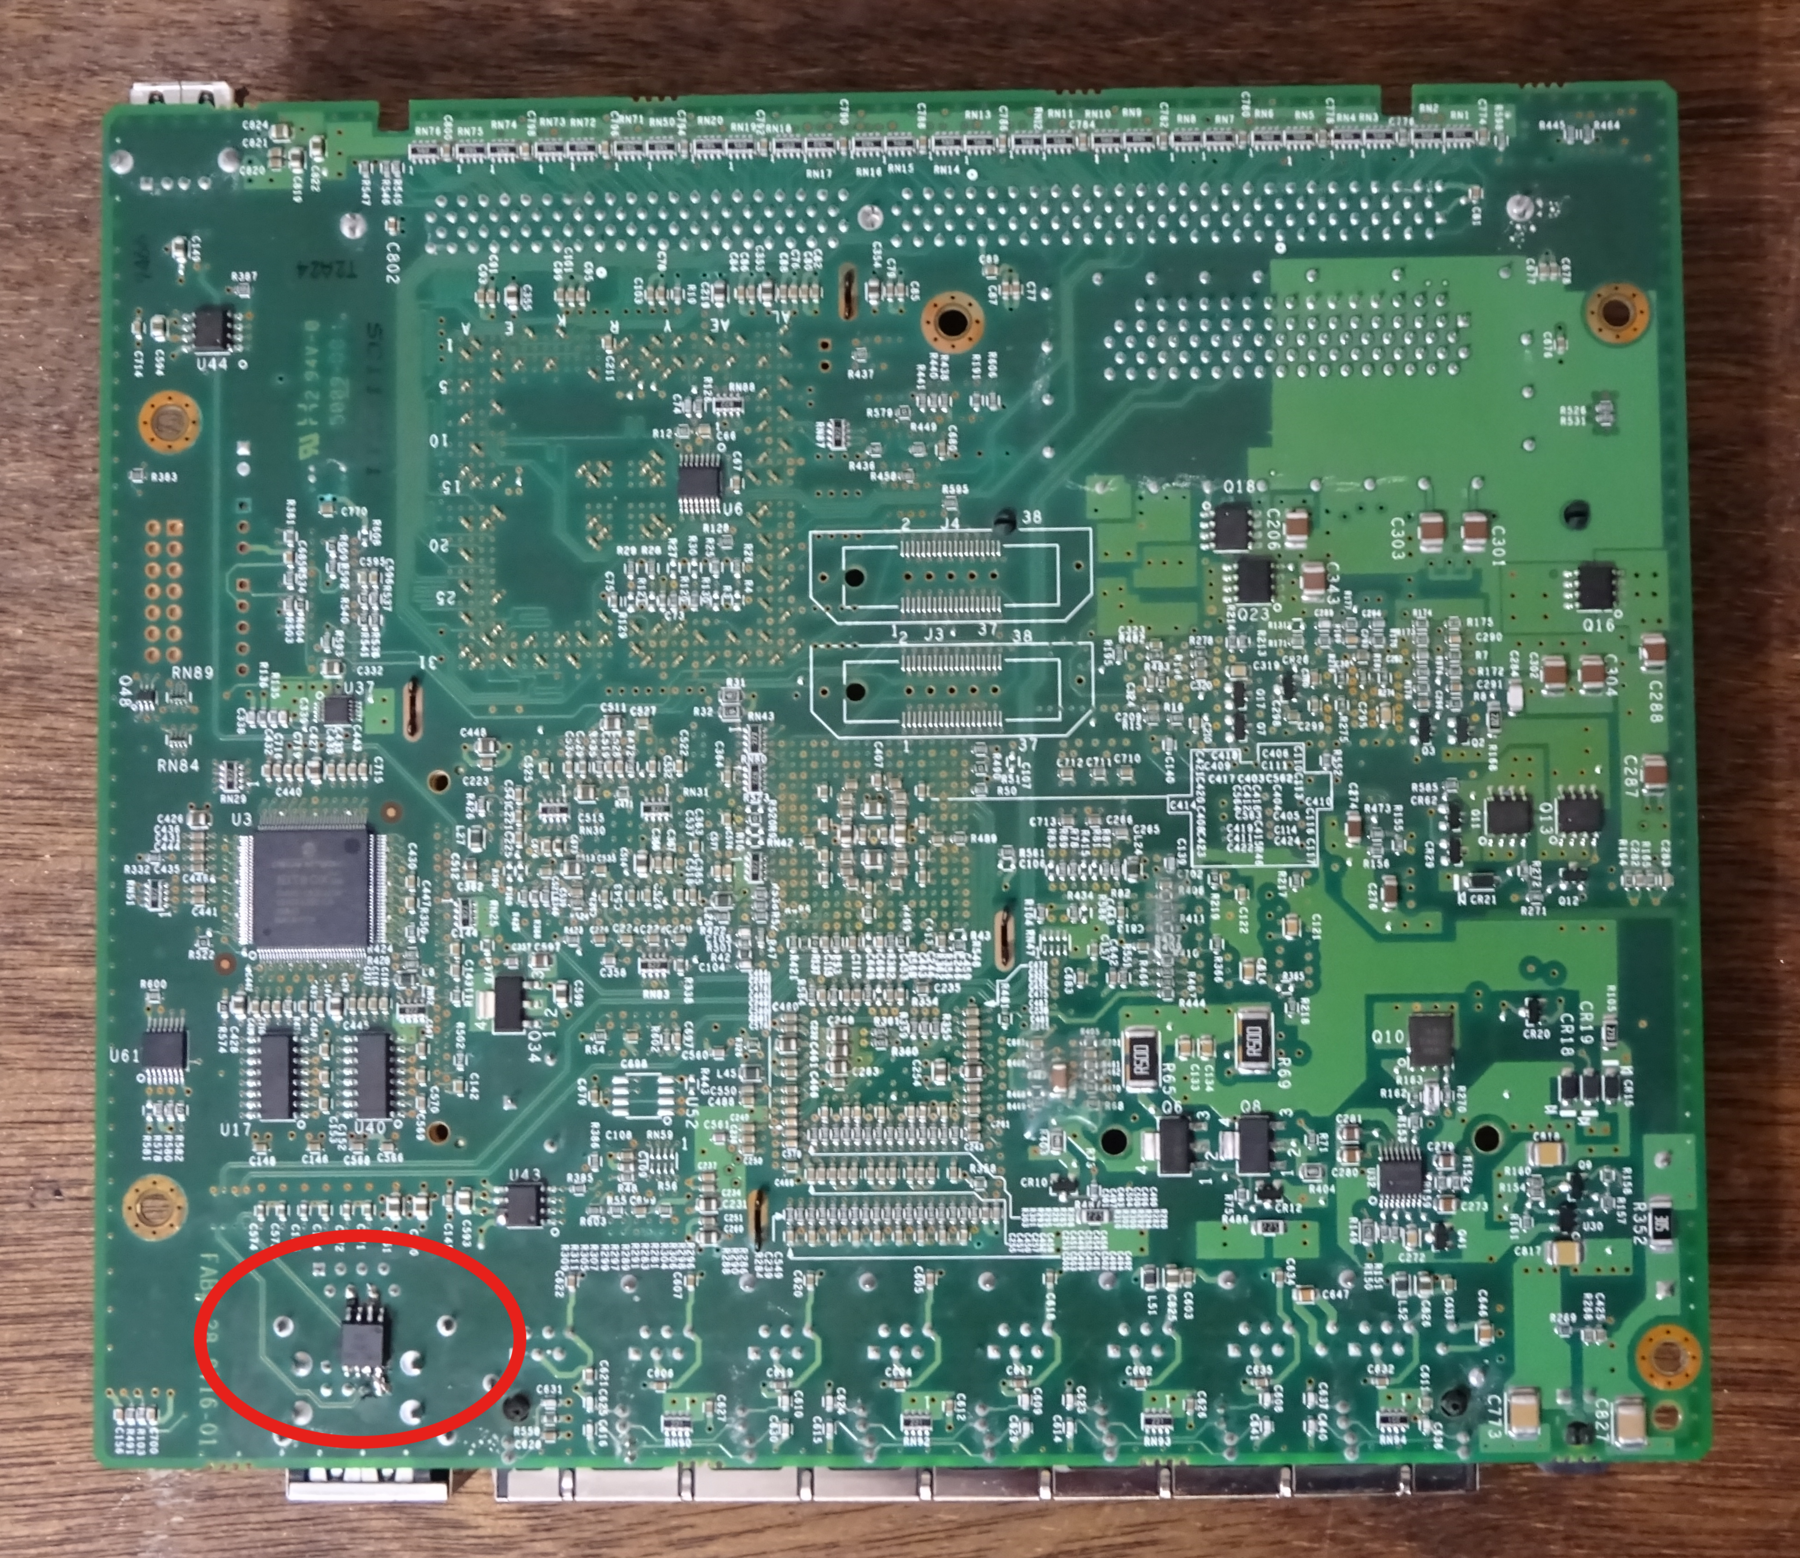
Элкинс использовал 5-миллиметровый чип ATtiny85, который приобрёл за два доллара в Сети. После этого исследователь записал в чип свой код, а затем впаял его на материнскую плату Cisco ASA 5505.

Элкинс запрограммировал чип таким образом, чтобы атака начиналась сразу после загрузки файрвола в атакуемом дата-центре. По словам специалиста, он смог изменить настройки файрвола и отключить защитные функции.

Плату с чипом Элкинс обещает показать на конференции CS3sthlm.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru