



Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

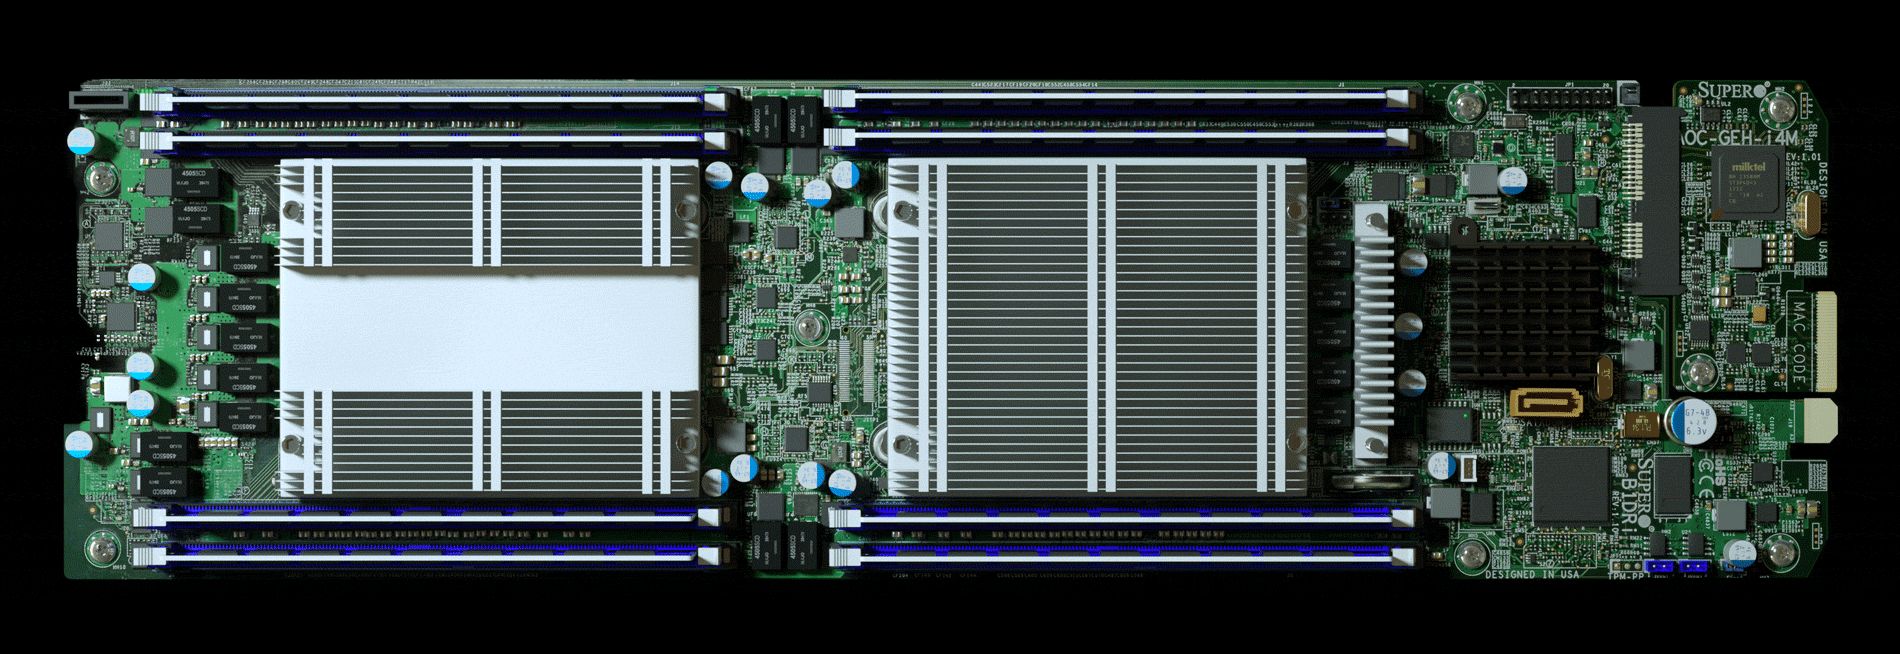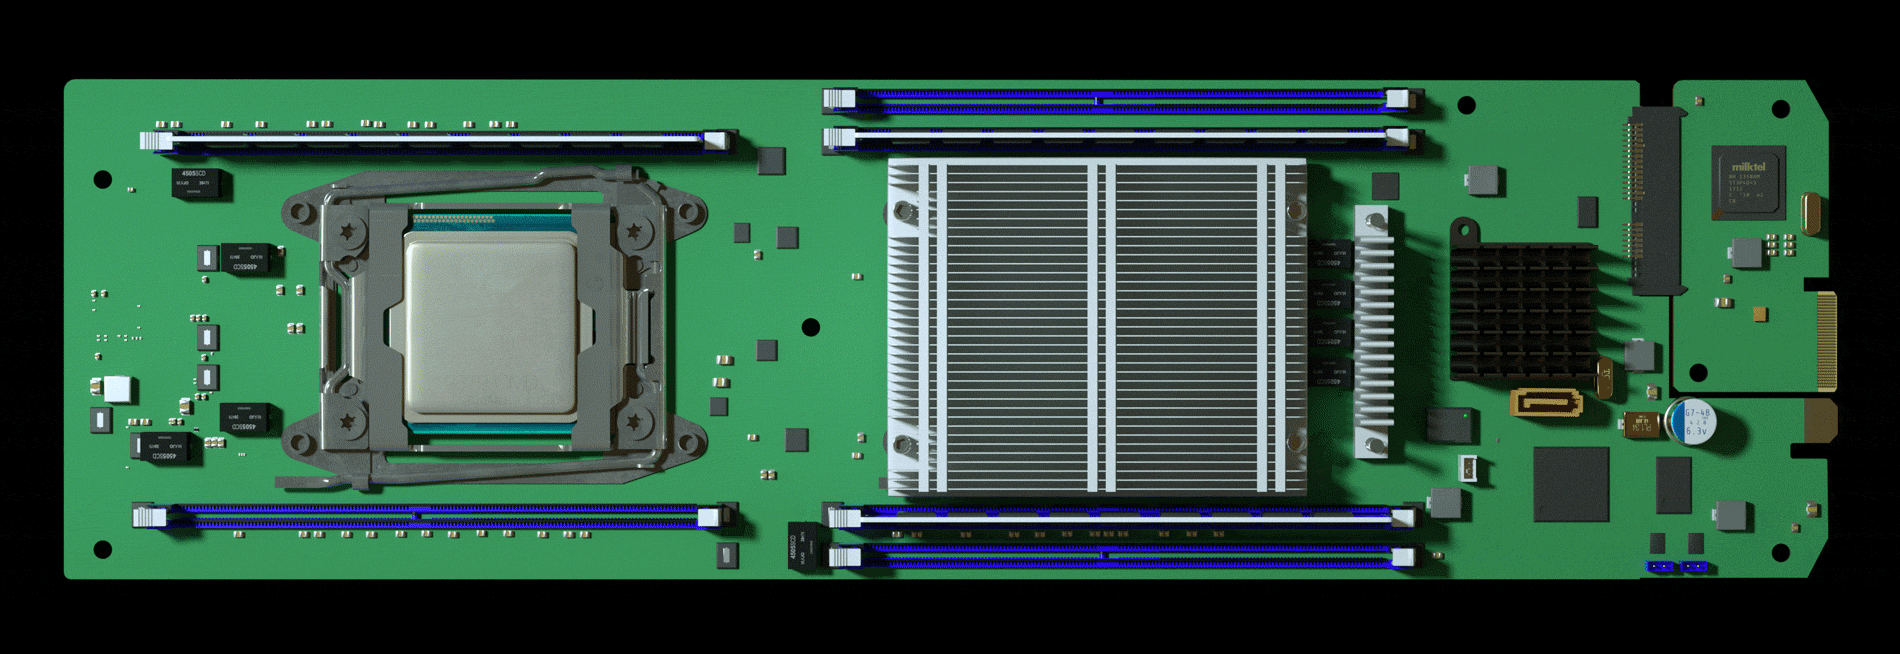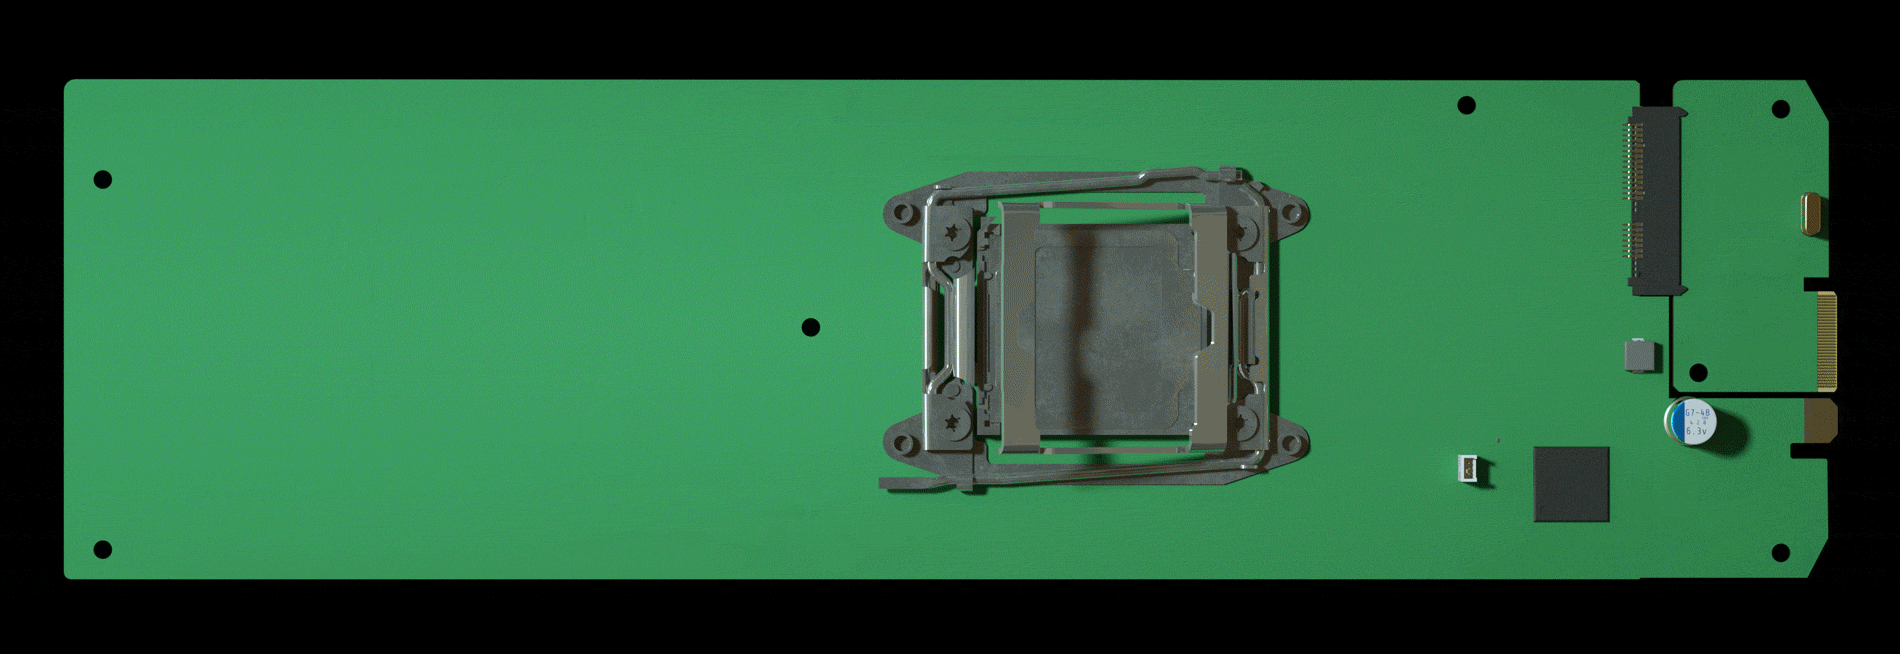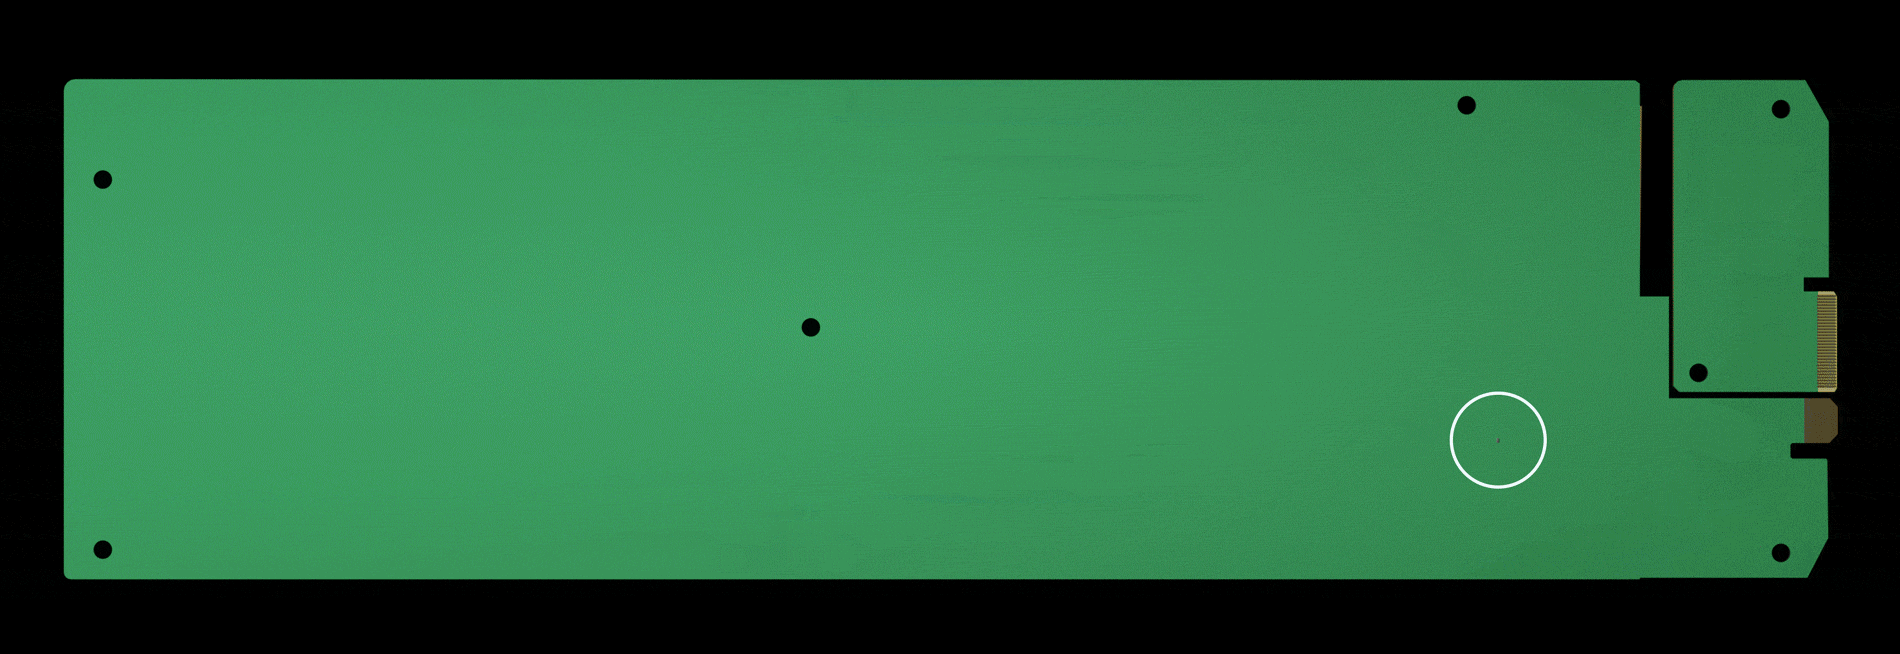
Китайские спецслужбы уже долгое время шпионили за 30 крупнейшими корпорациями США, среди которых были Amazon и Apple. А все благодаря крошечному чипу, который встраивали в материнские платы, предназначенные для серверов этих компаний.

Изначально эти платы производились именно в Китае, так что не удивительно, что разведка КНР имела возможность установить туда чип. Далее эти платы поставлялись в США для использования в крупных государственных и коммерческих структурах.

Как сообщил Bloomberg, сославшись на свои источники, в этих платах были обнаружены микрочипы, используемые Китаем для шпионажа в катастрофических масштабах.

В отчете Bloomberg упоминается американская компания Supermicro, которая сотрудничает с поставщиками из Китая. Количество клиентов этой компании находится в районе 900 в 100 разных странах мира.

Спецслужбы США, судя по всему, уже давно подозревали, что Китай воспользуется подобным методом для шпионажа за инфраструктурами Штатов. Первые доказательства такого шпионажа были обнаружены в 2015 году, когда сотрудники Amazon наткнулись на микрочипы, встроенные в матплаты.

Сообщается, что чуть позже эти же чипы обнаружили и в Apple.

Китайская разведка всеми правдами и неправдами (часто с помощью взяток и угроз) добивалась встраивания микрочипов в стандартную конструкцию плат. Устройство располагали максимально близко к контроллеру, чтобы предоставить удаленный доступ к его памяти.

Теперь, похоже, США сместили свой фокус в сторону Китая в качестве главного киберпротивника страны. Какое тут вторжение в выборы, когда в страну поступают платы со встроенными устройствами для шпионажа.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru