



Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

Хакерам нужно всего $200, чтобы установить шпионский чип в оборудование

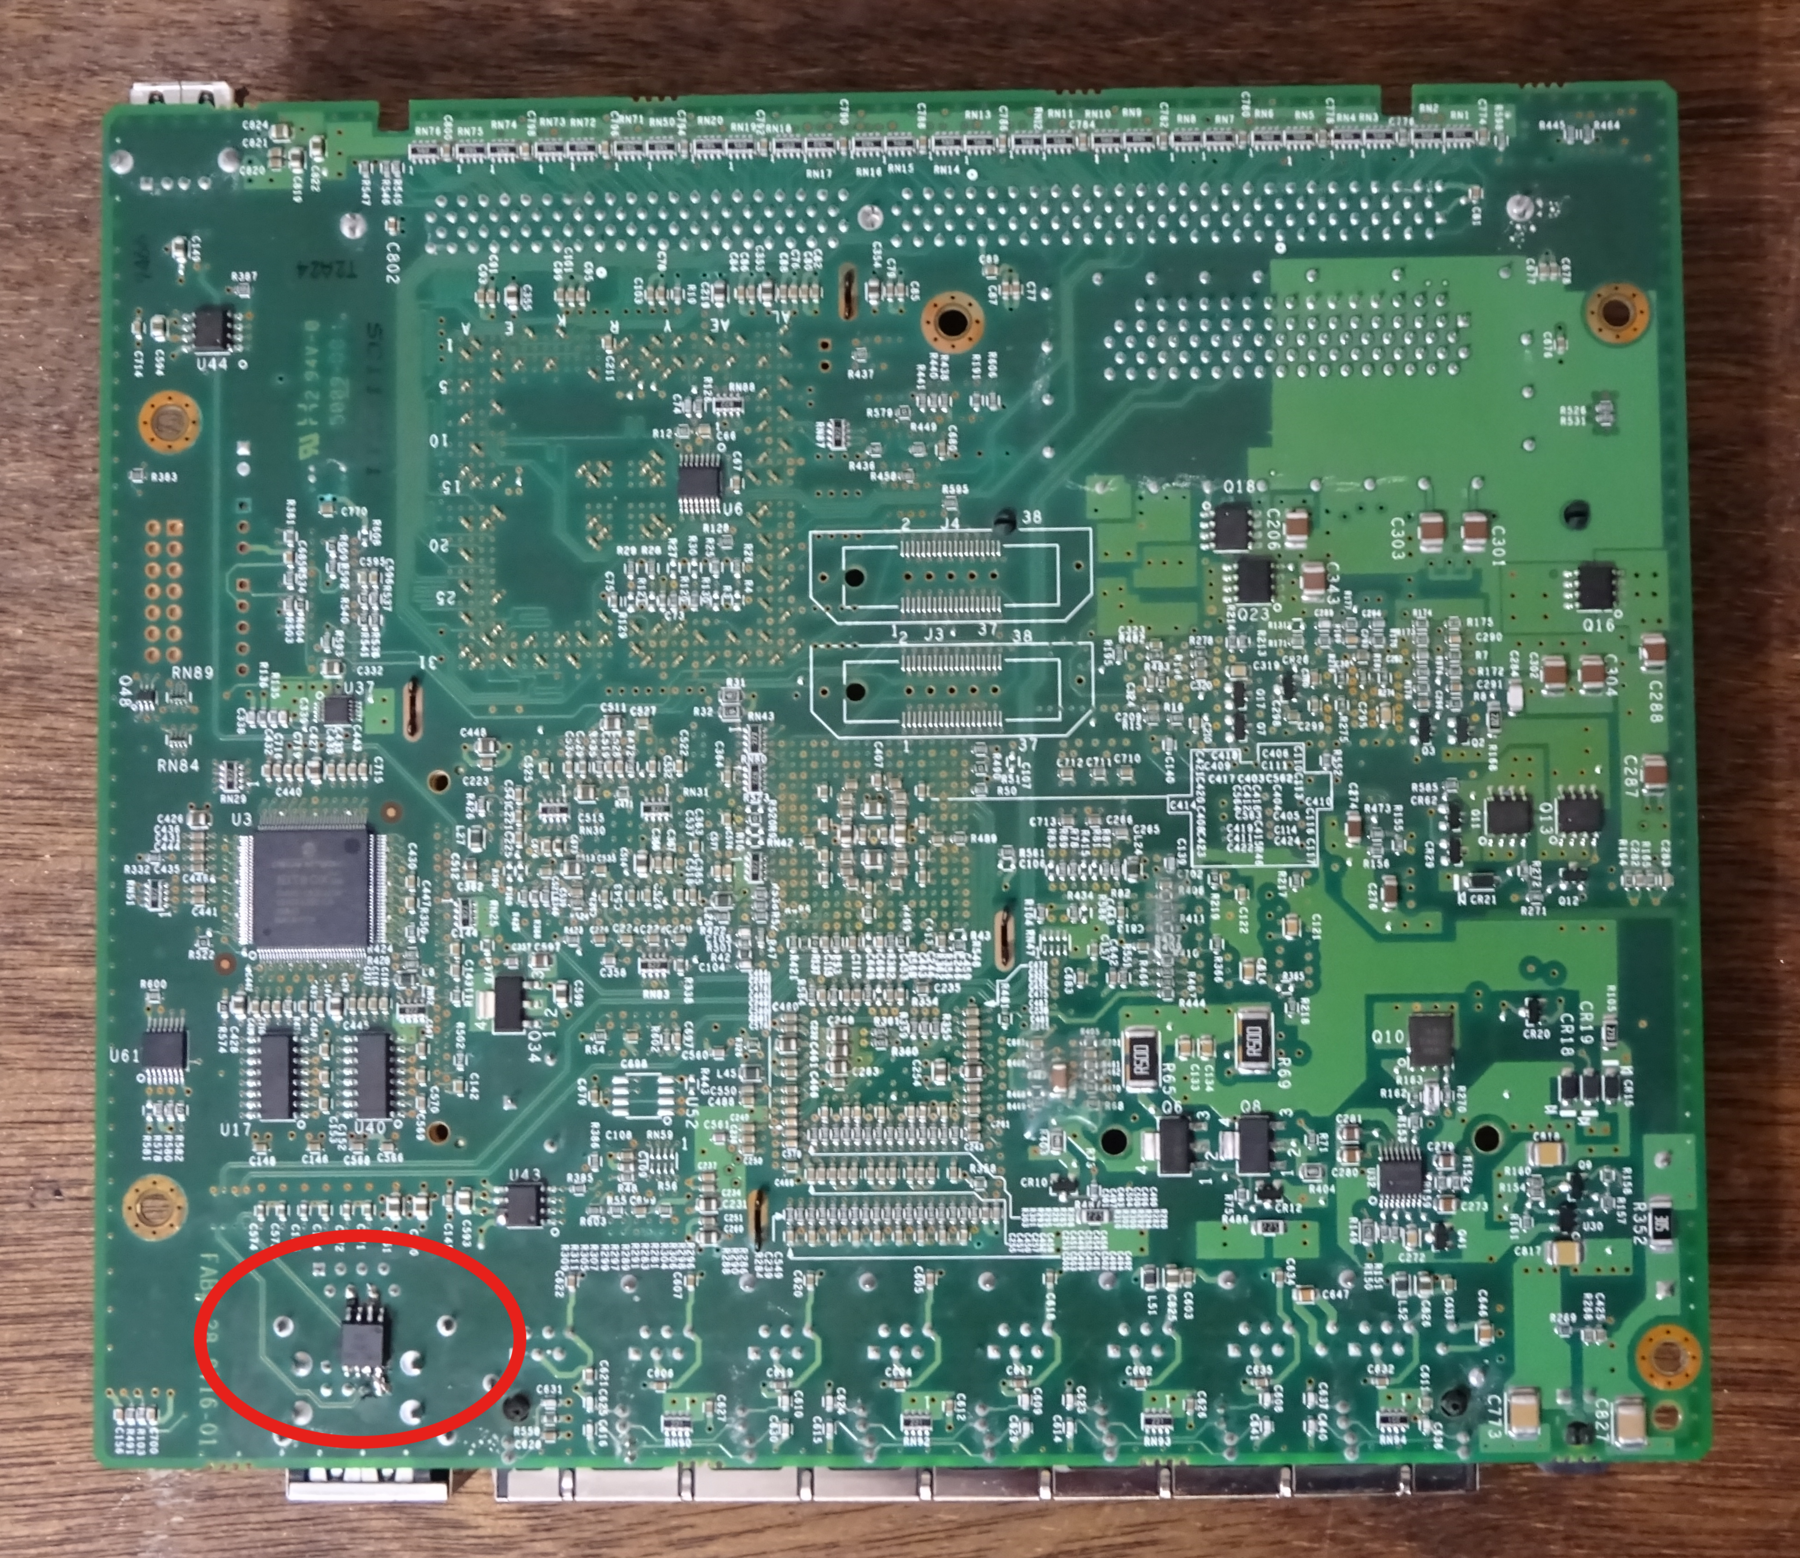
Новый аппаратный имплантат, разработанный в качестве proof-of-concept, показал, как легко можно спрятать вредоносные чипы внутри ИТ-оборудования.

Помните, чуть более года назад появилась информация о материнских платах Supermicro, используемых техногигантами вроде Apple и Amazon, в которых якобы был тайно установлен чип размером с рисовое зерно?

Этот чип, по словам экспертов, позволял китайским правительственным хакерам заниматься шпионажем.

Несмотря на то, что эта история не получила официального подтверждения, специалисты в области кибербезопасности предупредили, что такие атаки на цепочку поставок вполне реальны.

А теперь исследователи пошли и дальше, продемонстрировав, насколько легко и дёшево можно установить шпионский чип в аппаратное обеспечение какой-либо компании.

При этом не нужно будет задействовать силы правительственной спецслужбы, потребуется работа всего лишь одного заинтересованного хакера, у которого будет нужный доступ. А оборудование для проведения подобной операции обойдётся всего в $200.

В этом месяце пройдёт конференция CS3sthlm, посвящённая кибербезопасности. На этом мероприятии эксперт Монта Элкинс обещает продемонстрировать proof-of-concept вышеописанной атаки, разработанный им в домашних условиях.

Задача Элкинса — показать, как легко шпионы и киберпреступники с минимальными знаниями могут установить чип в корпоративное ИТ-оборудование. В результате такой успешной атаки у них должен появиться бэкдор-доступ.

Что потребуется злоумышленникам: инструмент для пайки горячим воздухом ($150), микроскоп ($40) и несколько чипов по два доллара. Именно этого было достаточно Элкинсу для воздействия на файрвол Cisco.

По словам специалиста, он внёс такие изменения, которые системные администраторы вряд ли заметят. При этом эксперт смог получить удалённый доступ и глубоко проникнуть в атакуемое устройство.

Элкинс использовал 5-миллиметровый чип ATtiny85, который приобрёл за два доллара в Сети. После этого исследователь записал в чип свой код, а затем впаял его на материнскую плату Cisco ASA 5505.

Элкинс запрограммировал чип таким образом, чтобы атака начиналась сразу после загрузки файрвола в атакуемом дата-центре. По словам специалиста, он смог изменить настройки файрвола и отключить защитные функции.

Плату с чипом Элкинс обещает показать на конференции CS3sthlm.

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru