



Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

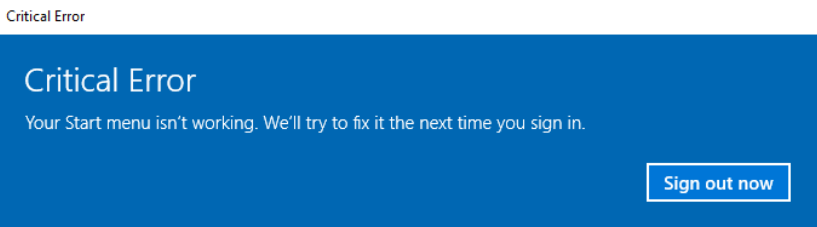
Накопительное обновление под номером KB4524147 для систем Windows 10 1903 приводит к ошибке в работе меню «Пуск». Согласно жалобам пользователей, при попытке воспользоваться этим меню система выводит критическую ошибку.

Патч KB4524147 был выпущен на прошлой неделе и стал одним из внеочередных обновлений. Его задача была устранить проблему с функцией печати, которую вызвал предыдущий патч. Именно так и шутили пользователи: обновления Microsoft устраняют одни баги, но приносят с собой другие.

Сами разработчики утверждают, что им неизвестно о каких-либо проблемах с вышедшими на прошлой неделе обновлениями. При этом пользователи сообщали о баге на площадках Twitter и Reddit (1, 2, 3, 4).

Поскольку Microsoft пока не признала наличие проблем с меню «Пуск», официального фикса для данного бага не существует. Именно поэтому, если вы столкнулись с ошибкой, рекомендуем вам деинсталлировать обновление под номером KB4524147.

Однако стоит помнить, что удаляя KB4524147, вы лишаете себя защиты от уязвимости CVE-2019-1367 в скриптовом движке Internet Explorer.

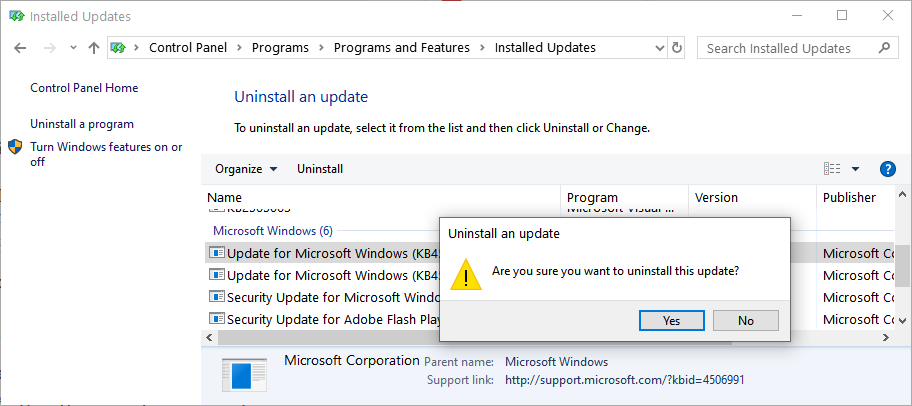
Удалить проблемный патч можно в меню «Программы и функции», выбрав перед этим «Отображать установленные обновления».

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru