



В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

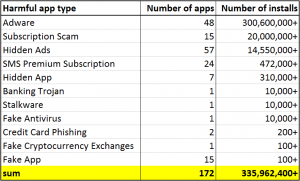
В сентябре в официальном магазине приложений для Android — Google Play Store нашли 172 вредоносных программ. Общее количество установок этих приложений превышало 330 миллионов.

Несмотря на все меры, которые Google приняла, чтобы не пропустить вредоносы в Play Store, приложения с сомнительными функциями продолжают там появляться.

Исследователь компании ESET Лукаш Штефанко подчёркивает, что из 172 обнаруженных в сентябре вредоносных приложений большую часть составляли замаскированные адваре.

«Нежелательные приложения класса адваре встречаются так часто по той причине, что после установки они не требуют никаких дополнительных действий. В отличие от банковских троянов адваре сразу начинают приносить доход своему разработчику», — объясняет эксперт.

«Вторая причина популярности адваре — их гораздо легче создать, чем программы-вымогатели для Android или те же банковские трояны».

Обычно авторы рекламных программ прячут нежелательный компонент внутри абсолютно безобидных возможностей приложения. После установки такие экземпляры начинают демонстрировать жертве агрессивную рекламу даже в тот момент, когда программа закрыта.

Ещё один популярный вид Android-зловредов — программы, занимающиеся мошенничеством с подписками. Одним из наиболее ярких примеров таких кампаний можно назвать обнаруженный экспертами Sophos набор из 15 приложений, которые скачали более 20 миллионов пользователей.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru