



Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Новый тип атаки позволяет извлечь зашифрованные данные из PDF-файлов

Немецкие учёные выработали новый тип атаки, благодаря которому можно извлекать и красть данные из зашифрованных PDF-файлов. В некоторых случаях для этого даже не потребуется взаимодействие с пользователем, заявили специалисты.

Атака получила имя PDFex. Существуют две вариации PDFex, которые были успешно протестированы против 27 программ для просмотра PDF (как десктопных, так и веб-версий).

В тестировании принимали участие и популярные приложения: Adobe Acrobat, Foxit Reader, Evince, Nitro, а также встроенные в Chrome и Firefox PDF-вьюверы.

Разработанный исследователями метод атаки выбирает своей целью схемы шифрования, поддерживаемые стандартом Portable Document Format (PDF). Поддержка «родного» шифрования PDF необходима для того, чтобы пользователь не был привязан к одному приложению, а смог открыть зашифрованные в одной программе файлы с помощью другого софта.

Так или иначе, учёные Мюнхенского университета выявили проблемы безопасности поддержки шифрования в стандарте PDF.

«Наш способ позволяет извлечь данные в виде простого текста из зашифрованных документов. Этот метод шифрования уязвим перед двумя видами нашей атаки», — пишет команда экспертов.

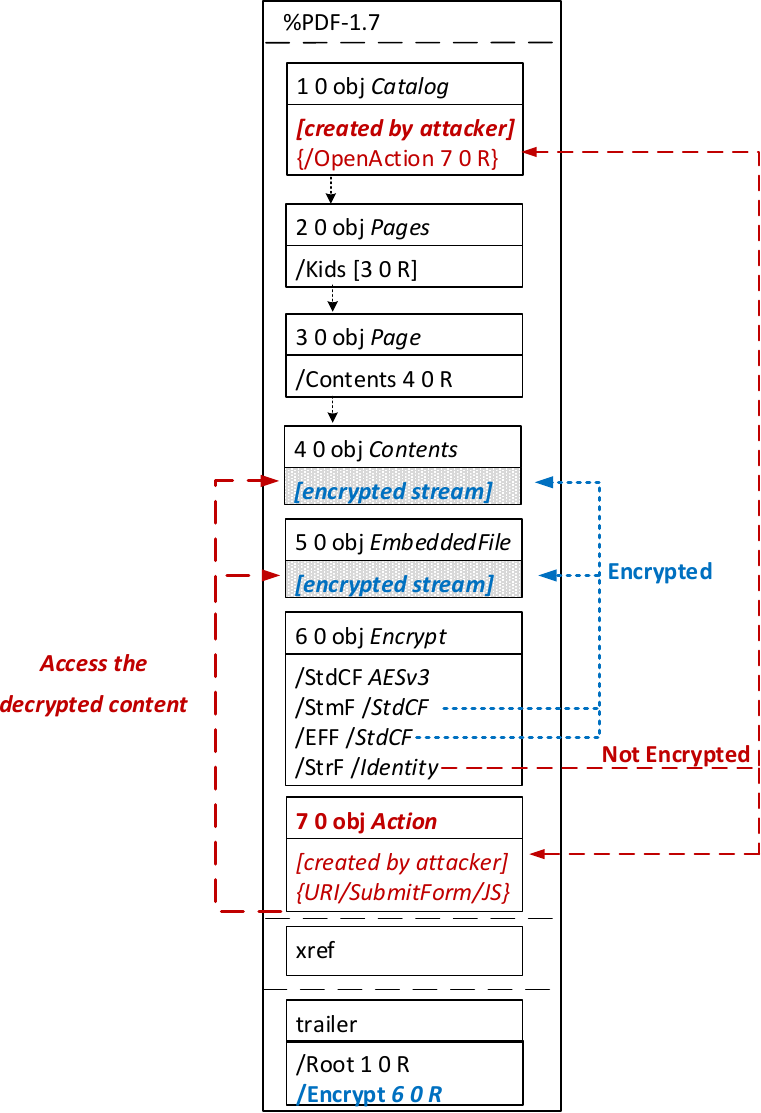
Первый вид атаки, о котором говорят учёные, использует нюанс в работе программ для просмотра PDF — оказалось, что они шифруют не весь PDF-файл целиком, а оставляют некоторые части незашифрованными.

Вторая вариация PDFex работает по обратному принципу — атакуются именно зашифрованные части документа в формате PDF. Происходит это за счёт CBC — кусков кода, которые исследователи «натравили» на зашифрованный контент для модификации данных.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru