



Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Исследователи выявили новый вариант обнаруженной ранее формы атаки на SIM-карты. Используя описанные специалистами механизмы, злоумышленники могут удаленно взломать миллионы мобильных телефонов.

Ранее в этом месяце мы писали про Simjacker — обнаруженный экспертами AdaptiveMobile Security метод атак, для которого киберпреступнику нужно было всего лишь оправить жертве специальное SMS-сообщение.

Весь механизм таких атак строится на том, как устаревший S@T Browser, представленный во многих SIM-картах, обрабатывает сообщения. Атакующий может запустить команды, за которыми последуют определённые действия: отправка SMS-сообщений, звонок на определённый номер, запуск браузера и сбор информации о заражённом устройстве.

По оценкам AdaptiveMobile, данная форма атаки сработает против 1 миллиарда мобильных устройств, учитывая, что S@T Browser имеется на SIM-картах операторов связи более чем в 30 странах. Также исследователи подчеркнули, что неназванная организация использовала этот метод на протяжении двух лет, помогая властям различных стран следить за гражданами.

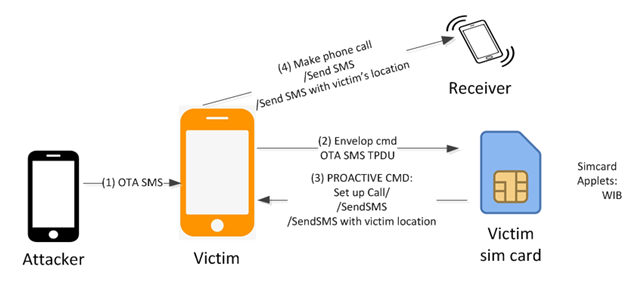
Теперь другие специалисты, работающие в компании Ginno Security Lab, обнаружили ещё один способ атак на SIM-карты — WIBattack. Принцип этой атаки строится на Wireless Internet Browser (WIB).

Как и в случае S@T Browser, WIB можно контролировать удаленно «по воздуху». Обычно к этому прибегают операторы связи, когда пытаются поменять на устройстве пользователя сетевые настройки. Таким образом, атакующий может использовать WIB, чтобы заставить мобильное устройство выполнить ряд действий. Все то же самое: для этого будут использоваться соответствующие SMS-сообщения.

По словам специалистов, атаку WIBattack трудно обнаружить — пользователь вообще не поймёт, что его атакуют, так как никаких индикаторов в этом случае не существует.

Эксперты опубликовали видеоролик, в котором демонстрируется обнаруженный ими тип атаки:

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru