



Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Исследователи выявили новый вариант обнаруженной ранее формы атаки на SIM-карты. Используя описанные специалистами механизмы, злоумышленники могут удаленно взломать миллионы мобильных телефонов.

Ранее в этом месяце мы писали про Simjacker — обнаруженный экспертами AdaptiveMobile Security метод атак, для которого киберпреступнику нужно было всего лишь оправить жертве специальное SMS-сообщение.

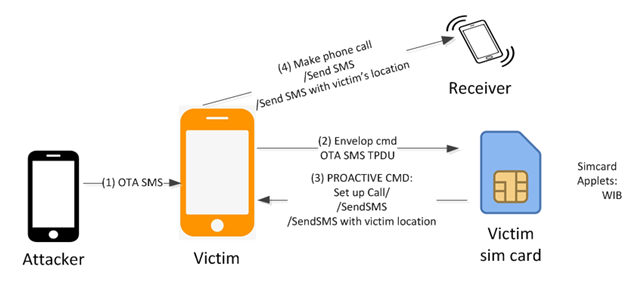
Весь механизм таких атак строится на том, как устаревший S@T Browser, представленный во многих SIM-картах, обрабатывает сообщения. Атакующий может запустить команды, за которыми последуют определённые действия: отправка SMS-сообщений, звонок на определённый номер, запуск браузера и сбор информации о заражённом устройстве.

По оценкам AdaptiveMobile, данная форма атаки сработает против 1 миллиарда мобильных устройств, учитывая, что S@T Browser имеется на SIM-картах операторов связи более чем в 30 странах. Также исследователи подчеркнули, что неназванная организация использовала этот метод на протяжении двух лет, помогая властям различных стран следить за гражданами.

Теперь другие специалисты, работающие в компании Ginno Security Lab, обнаружили ещё один способ атак на SIM-карты — WIBattack. Принцип этой атаки строится на Wireless Internet Browser (WIB).

Как и в случае S@T Browser, WIB можно контролировать удаленно «по воздуху». Обычно к этому прибегают операторы связи, когда пытаются поменять на устройстве пользователя сетевые настройки. Таким образом, атакующий может использовать WIB, чтобы заставить мобильное устройство выполнить ряд действий. Все то же самое: для этого будут использоваться соответствующие SMS-сообщения.

По словам специалистов, атаку WIBattack трудно обнаружить — пользователь вообще не поймёт, что его атакуют, так как никаких индикаторов в этом случае не существует.

Эксперты опубликовали видеоролик, в котором демонстрируется обнаруженный ими тип атаки:

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru