



Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Обнаружена еще одна атака на SIM-карты, угрожающая миллионам абонентов

Исследователи выявили новый вариант обнаруженной ранее формы атаки на SIM-карты. Используя описанные специалистами механизмы, злоумышленники могут удаленно взломать миллионы мобильных телефонов.

Ранее в этом месяце мы писали про Simjacker — обнаруженный экспертами AdaptiveMobile Security метод атак, для которого киберпреступнику нужно было всего лишь оправить жертве специальное SMS-сообщение.

Весь механизм таких атак строится на том, как устаревший S@T Browser, представленный во многих SIM-картах, обрабатывает сообщения. Атакующий может запустить команды, за которыми последуют определённые действия: отправка SMS-сообщений, звонок на определённый номер, запуск браузера и сбор информации о заражённом устройстве.

По оценкам AdaptiveMobile, данная форма атаки сработает против 1 миллиарда мобильных устройств, учитывая, что S@T Browser имеется на SIM-картах операторов связи более чем в 30 странах. Также исследователи подчеркнули, что неназванная организация использовала этот метод на протяжении двух лет, помогая властям различных стран следить за гражданами.

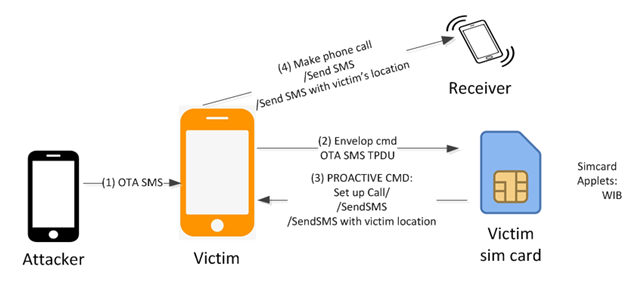
Теперь другие специалисты, работающие в компании Ginno Security Lab, обнаружили ещё один способ атак на SIM-карты — WIBattack. Принцип этой атаки строится на Wireless Internet Browser (WIB).

Как и в случае S@T Browser, WIB можно контролировать удаленно «по воздуху». Обычно к этому прибегают операторы связи, когда пытаются поменять на устройстве пользователя сетевые настройки. Таким образом, атакующий может использовать WIB, чтобы заставить мобильное устройство выполнить ряд действий. Все то же самое: для этого будут использоваться соответствующие SMS-сообщения.

По словам специалистов, атаку WIBattack трудно обнаружить — пользователь вообще не поймёт, что его атакуют, так как никаких индикаторов в этом случае не существует.

Эксперты опубликовали видеоролик, в котором демонстрируется обнаруженный ими тип атаки:

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru