



Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Российские правительственные хакеры редко используют один код

Опасения ФБР по поводу вторжения «русских хакеров» в процесс выборов президента США подогрел новый отчёт Check Point. Исследователи компании полагают, что Россия вкладывает немалые средства в создание инструментов кибершпионажа.

Update: Опубликованные в отчете гипотезы вызвали много вопросов сторонних экспертов, поэтому компания приняла решения отозвать его на переработку и уточнение. Мы будем обновлять материал по мере поступления новой информации.

По словам Check Point, команде специалистов удалось раскрыть весь масштаб «российской машины для кибератак» — как она организована, какие огромные деньги в неё вливаются.

Исходя из предоставленной компанией информации, Россия построила целую экосистему, способную направлять атаки волнами. Check Point считает, что эта система разрабатывалась годами и теперь от атак России на США будет практически невозможно защититься.

Исследователи Check Point поставили себе задачу — среди множества атак и образцов вредоносных программ найти общие черты и паттерны, чтобы в конечном счёте прийти к пониманию масштабов всей экосистемы «российской машины для кибератак».

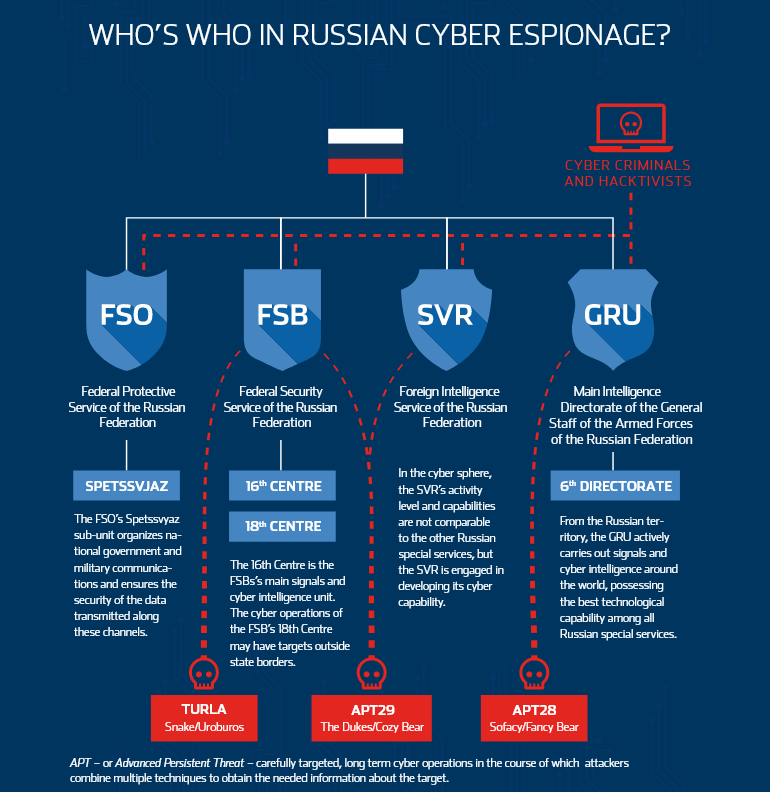
Эксперты искали связь между правительственными киберпреступными группами, работающими на разные российские агентства: ФСО, ФСБ, ГРУ. Но в результате Check Point наткнулась на нечто другое.

Аналитики компании заявили, что вышли на хорошо организованную структуру, которую создавали и обкатывали годами. Эта структура якобы призвана осуществлять координированные кибероперации, при этом детектирование и перехват злонамеренных операций затруднили настолько, насколько это возможно.

«Результаты исследования действительно удивляют. Мы нашли доказательства огромных вложений России в разведывательные операции в цифровом пространстве», — подводят итог специалисты Check Point.

Помимо этого, проанализировав около 2 тыс. образцов вредоносов, команда Check Point пришла к выводу, что российские правительственные хакеры редко используют один и тот же код. Если это происходит, то только между группами, работающими на одну спецслужбу.

Исследователи также создали интерактивную карту, которая отражает связь между образцами вредоносных программ из России.

Подпишитесь на новости

Штрафы за распространение экстремистских материалов могут вырасти до 2 млн

Госдума приняла в первом чтении правительственный законопроект о повышении штрафов сразу по 29 статьям КоАП. Сильнее всего вырастут санкции за производство и распространение экстремистских материалов: для граждан штраф увеличится с 1-3 тыс. до 50-100 тыс. рублей, для юрлиц с 0,1-1 млн до 0,8-2 млн рублей.

Ход голосования описывают «Ведомости». Законопроект поддержали 363 депутата: «Единая Россия», ЛДПР, «Справедливая Россия» и депутаты вне фракций.

Против проголосовали 18 депутатов «Новых людей», 36 депутатов КПРФ воздержались. Председатель Госдумы Вячеслав Володин связал ужесточение с обеспечением общественного порядка и безопасности.

Изменения касаются и правил проведения публичных мероприятий. За нарушение порядка проведения митинга граждане будут платить 15-20 тыс. рублей вместо 10-20 тыс., юрлица до 200 тыс. рублей.

Штраф за организацию митинга или пикета без уведомления властей для граждан вырастет с 20-30 тыс. до 30-50 тыс. рублей, для юрлиц с 70-200 тыс. до 130-370 тыс. рублей.

Повышаются штрафы и за бытовые нарушения. По данным «Выберу.ру», курение в запрещенном месте может обойтись в 3 тыс. рублей, а проживание без регистрации в 10 тыс. рублей.

Правительство внесло законопроект в Госдуму этой осенью. После повышения штрафов бюджет может получать дополнительно до 5 млрд рублей. Чтобы закон вступил в силу, его должны принять во втором и третьем чтениях, одобрить в Совете Федерации и подписать президенту.

RSS: Новости на портале Anti-Malware.ru