



Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

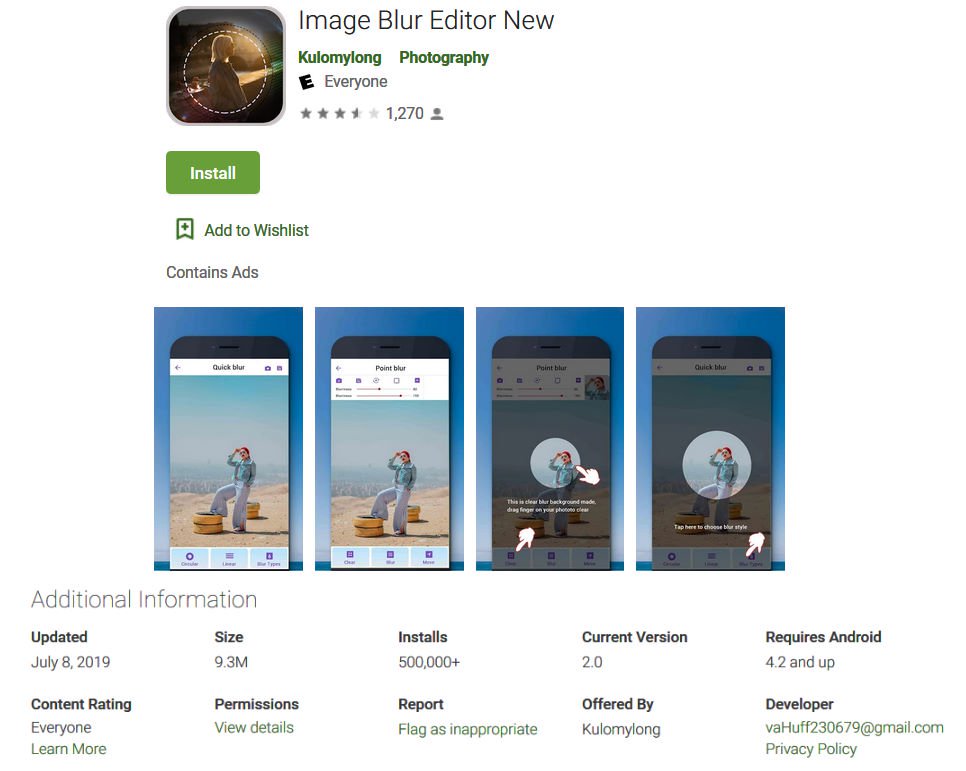
25 вредоносных приложений для Android, которые установили в общей сложности более двух миллионов пользователей, задействовали интересную схему инфицирования мобильного устройства и обхода защитных мер Google Play Store.

Исследователи компании Symantec обнаружили эти приложения в официальном магазине в конце августа. Вредоносы демонстрировали агрессивную рекламу на весь экран, однако эта фаза начиналась далеко не сразу.

Сразу после установки в системе программы вели себя тихо, никак не проявляя злонамеренную активность. Уже позже они подгружали дополнительные файлы конфигурации, которые «переключали» их в режим адваре.

На деле после загрузки конфигурационных файлов происходило следующее: иконка приложения скрывалась, а на весь дисплей смартфона отображалась реклама, позволяя авторам приложения зарабатывать на пользователях.

Все 25 вредоносных программ маскировались под утилиты для обработки фотографий и спекулировали на теме моды. Эксперты сообщили Google об их существовании 2 сентября.

«У всех 25 приложений схожая структура кода и контента. Это натолкнуло нас на мысль, что за разработкой этих программ стоит одна и та же организация или группа», — пишут специалисты в отчёте.

При этом авторы вредоносов проделали определённую работу, чтобы избежать детектирования установленными антивирусными средствами — они зашифровали некоторые ключевые слова в исходном коде приложений.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru