



Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

25 вредоносных приложений для Android, которые установили в общей сложности более двух миллионов пользователей, задействовали интересную схему инфицирования мобильного устройства и обхода защитных мер Google Play Store.

Исследователи компании Symantec обнаружили эти приложения в официальном магазине в конце августа. Вредоносы демонстрировали агрессивную рекламу на весь экран, однако эта фаза начиналась далеко не сразу.

Сразу после установки в системе программы вели себя тихо, никак не проявляя злонамеренную активность. Уже позже они подгружали дополнительные файлы конфигурации, которые «переключали» их в режим адваре.

На деле после загрузки конфигурационных файлов происходило следующее: иконка приложения скрывалась, а на весь дисплей смартфона отображалась реклама, позволяя авторам приложения зарабатывать на пользователях.

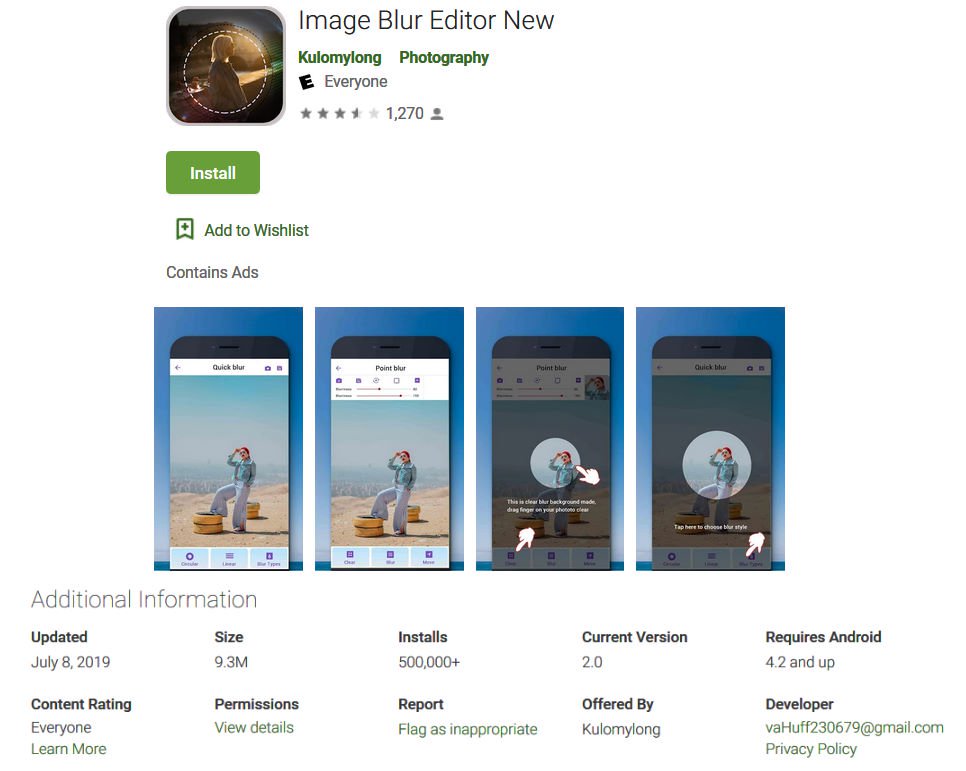
Все 25 вредоносных программ маскировались под утилиты для обработки фотографий и спекулировали на теме моды. Эксперты сообщили Google об их существовании 2 сентября.

«У всех 25 приложений схожая структура кода и контента. Это натолкнуло нас на мысль, что за разработкой этих программ стоит одна и та же организация или группа», — пишут специалисты в отчёте.

При этом авторы вредоносов проделали определённую работу, чтобы избежать детектирования установленными антивирусными средствами — они зашифровали некоторые ключевые слова в исходном коде приложений.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru