



Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

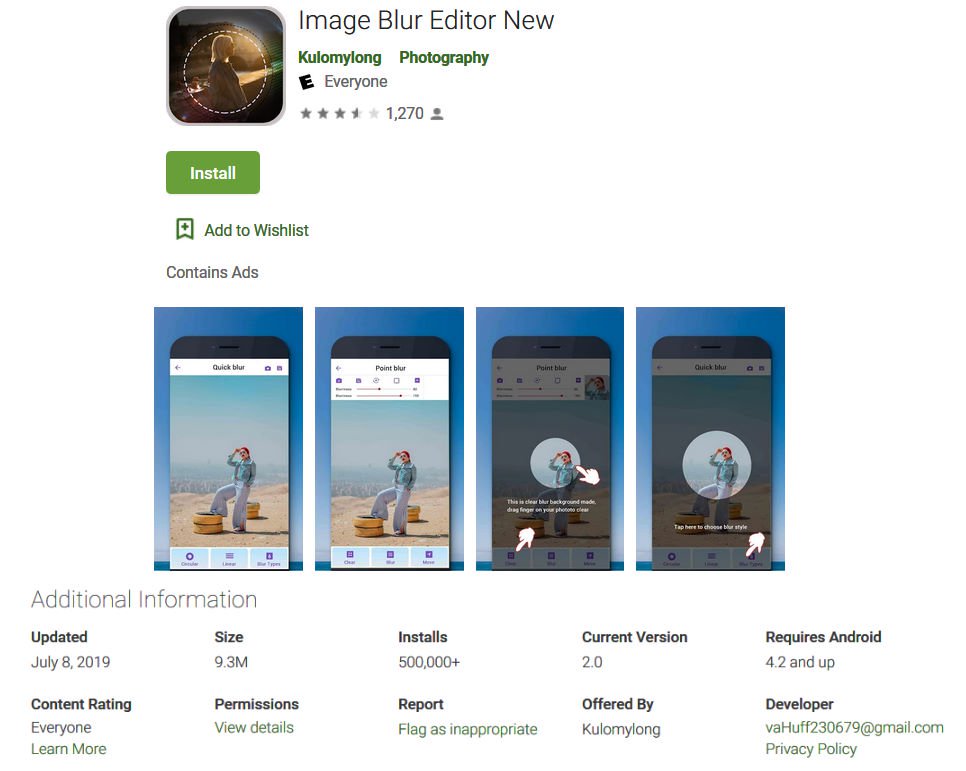
25 вредоносных приложений для Android, которые установили в общей сложности более двух миллионов пользователей, задействовали интересную схему инфицирования мобильного устройства и обхода защитных мер Google Play Store.

Исследователи компании Symantec обнаружили эти приложения в официальном магазине в конце августа. Вредоносы демонстрировали агрессивную рекламу на весь экран, однако эта фаза начиналась далеко не сразу.

Сразу после установки в системе программы вели себя тихо, никак не проявляя злонамеренную активность. Уже позже они подгружали дополнительные файлы конфигурации, которые «переключали» их в режим адваре.

На деле после загрузки конфигурационных файлов происходило следующее: иконка приложения скрывалась, а на весь дисплей смартфона отображалась реклама, позволяя авторам приложения зарабатывать на пользователях.

Все 25 вредоносных программ маскировались под утилиты для обработки фотографий и спекулировали на теме моды. Эксперты сообщили Google об их существовании 2 сентября.

«У всех 25 приложений схожая структура кода и контента. Это натолкнуло нас на мысль, что за разработкой этих программ стоит одна и та же организация или группа», — пишут специалисты в отчёте.

При этом авторы вредоносов проделали определённую работу, чтобы избежать детектирования установленными антивирусными средствами — они зашифровали некоторые ключевые слова в исходном коде приложений.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru