



В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

В Microsoft Edge добавили функцию блокировки нежелательных программ

Microsoft тестирует новую функцию в Edge. В случае удачной реализации браузер сможет блокировать потенциально нежелательные программы (PUP), загружаемые непосредственно через интернет-обозреватель.

«Потенциально нежелательными программами» Microsoft называет приложения, находящиеся где-то посередине между легитимными и вредоносными программами.

Обычно такие программы отображают рекламные объявления, осуществляют редиректы без согласия пользователя, перехватывают функции браузера, используют схемы запугивания жертвы или же обещают ускорить работу компьютера.

Во многих случаях такие образцы можно с уверенностью назвать вредоносными, однако официальная классификация не позволяет.

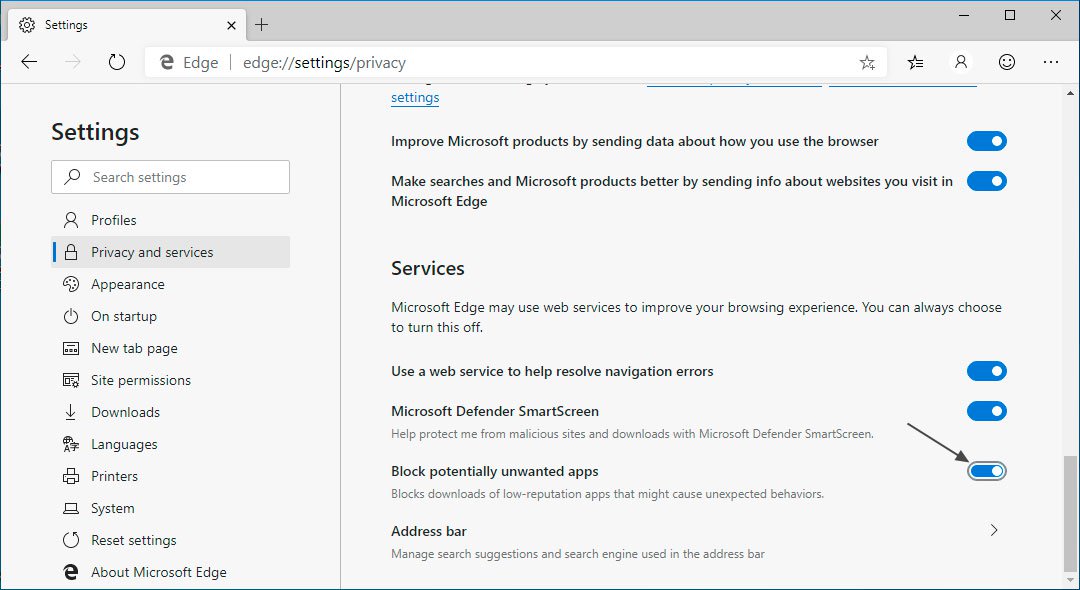
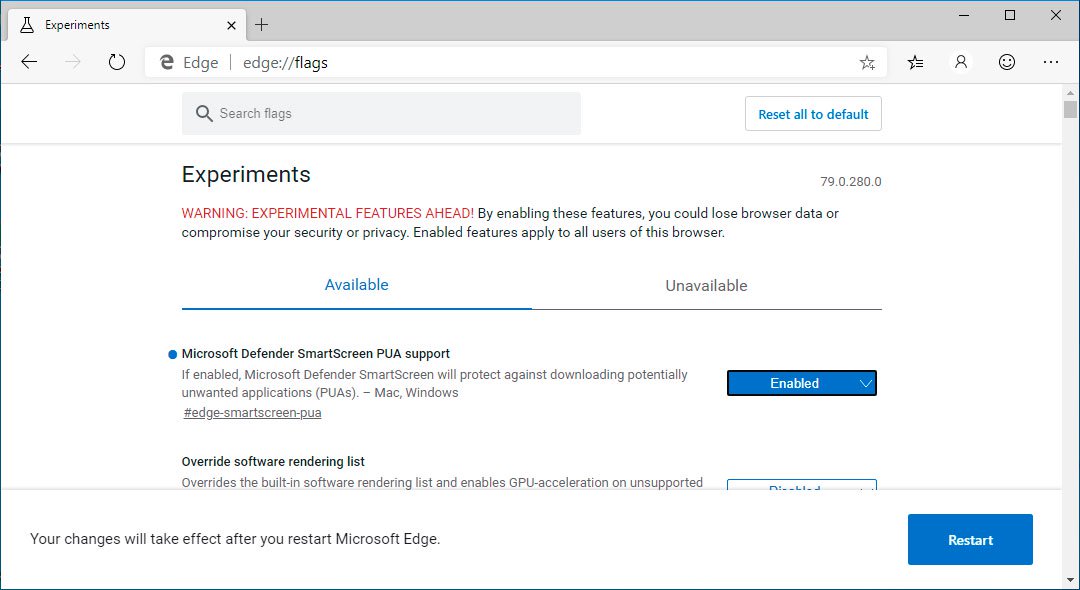
В последней тестовой сборке Microsoft Edge пользователь может включить экспериментальную функцию, задача которой — блокировать PUP, загружаемые через браузер. Активировать блокировку PUP можно в настройках браузера, в разделе «Конфиденциальность и сервисы», там вы увидите пункт «Блокировать потенциально нежелательные приложения».

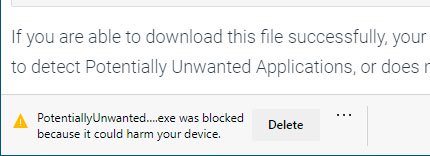
После включения все нежелательные программы (по классификации Microsoft, конечно) будут заблокированы, а пользователь увидит уведомление: «Приложение Example.exe было заблокировано, так как оно может навредить вашему компьютеру».

Если вы хотите попробовать экспериментальное нововведение самостоятельно, можете скачать сборку Microsoft Edge Canary и протестировать файл, размещённый по этой ссылке.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru