



Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Никто не заметил, но Apple тоже ограничила блокировщики рекламы

Многие пользователи возмутились, когда узнали, что Google планирует ограничить возможности блокировщиков рекламы в браузере Chrome. Однако мало кто заметил, что схожие меры уже ввели в Safari, при этом Apple даже не подверглась критике.

На протяжении последних полутора лет Apple постепенно нивелировала работу блокировщиков рекламы в браузере Safari. Именно к такому подходу многие пользователи выразили резко негативное отношение в случае с Google.

Судя по всему, Apple оказалась чуть более прозорлива, чем американский поисковой гигант, поскольку купертиновцы не стали предавать свои планы огласке.

Вместо этого руководство Apple долго кормило нас разговорами о защите конфиденциальности пользователей. Если бы корпорация упомянула, что эффективность блокировщиков рекламы пострадает, реакция людей была бы совсем иной.

Все началось с того, что Apple несколько лет назад представила App Extensions — механизм, с помощью которого приложения могут внедрить свои возможности в другие программы.

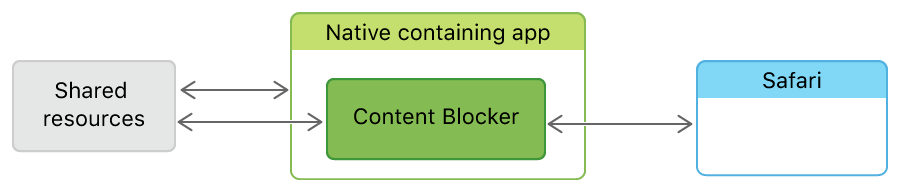
По словам компании из Купертино, App Extensions должен работать в тандеме с технологией Content Blocker, которая была представлена в iOS 9 в 2013 году. 

На деле это значит, что приложения и расширения могут использовать API Content Blocker, который будет диктовать Safari, какой контент блокировать перед отображением веб-страницы. Блокировка будет осуществляться на основании набора правил.

После того как Apple на протяжении нескольких лет опробовала эти две функции, в компании поняли: разработчики, создающие расширения для Safari, больше не нужны. Вместо этого они могут просто задействовать приложения в App Store, чтобы обеспечить пользователей Safari дополнительными функциями.

Таким образом, предыдущая экосистема расширений оказалась устаревшей. В результате в середине 2018 Apple объявила окончание поддержки «устаревших» расширений.

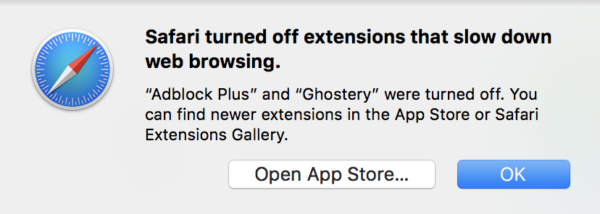
К концу 2018 года Safari начал выводить следующее предупреждение: «Safari отключил расширения, которые могут замедлить работу вашего браузера».

Естественно, одними из таких «устаревших» расширений оказались и блокировщики рекламы. При этом большинство пользователей даже не обратили на это внимание, так как им рассказывали только о преимуществах нововведений.

В начале месяца стало известно, что Mozilla решила не следовать примеру Google в отношении новой политики блокировки рекламы. Компания-разработчик браузера Firefox продолжит поддерживать расширения для блокировки рекламного контента.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru