



Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

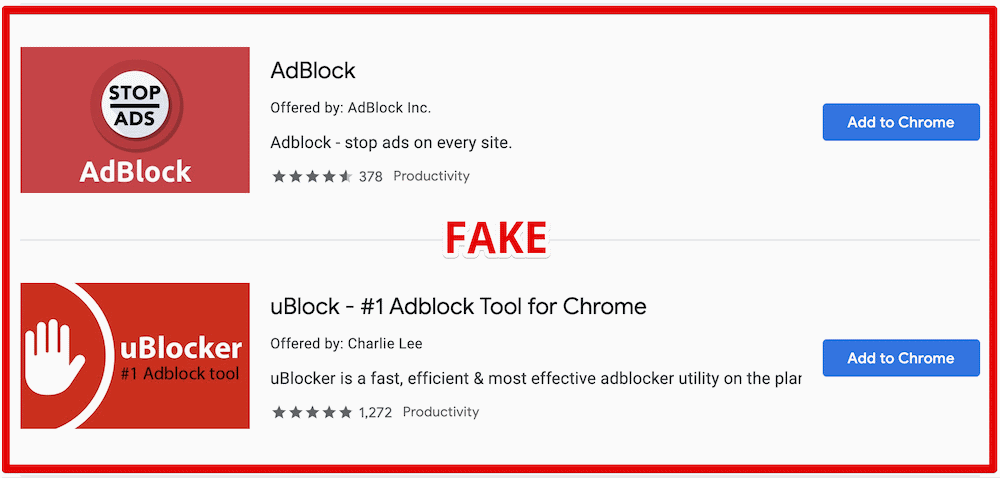
Google удалил из официального магазина Chrome Web Store два расширения для блокировки рекламы. Как сообщил интернет-гигант, эти аддоны использовали имена других популярных расширений и при этом манипулировали файлами cookies.

Нежелательные расширения — «AdBlock» от «AdBlock, Inc» и «uBlock» от «Charlie Lee» — осуществляли деятельность, которую эксперты в области кибербезопасности называют «набивка cookies» («cookie stuffing»).

Это значит, что аддоны добавляли в пользовательские файлы cookies дополнительную информацию от себя. Эта техника обычно используется в различных маркетинговых схемах.

«AdBlock» и «uBlock» модифицировали cookies при посещении пользователем определённых сайтов, добавляя специальный параметр. Именно этот параметр гарантировал денежные отчисления автору расширения, если пользователь приобретал какой-либо товар на одном из таких ресурсов.

Среди таких сайтов были: teamviewer.com, microsoft.com, linkedin.com, aliexpress.com, booking.com и многие другие.

Примечательно, что вредоносная активность проявлялась лишь спустя 55 часов после установки одного из вышеозначенных аддонов. Если пользователь открывал инструменты разработчика в Chrome, расширения на это время «затихали».

Оба аддона основаны на коде оригинального AdBlock. Последние цифры: у первого расширения было более 800 000 инсталляций, у второго — более 850 000. Google уже удалила обе подделки из магазина.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru