



Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

Два блокировщика рекламы для Chrome модифицировали cookies

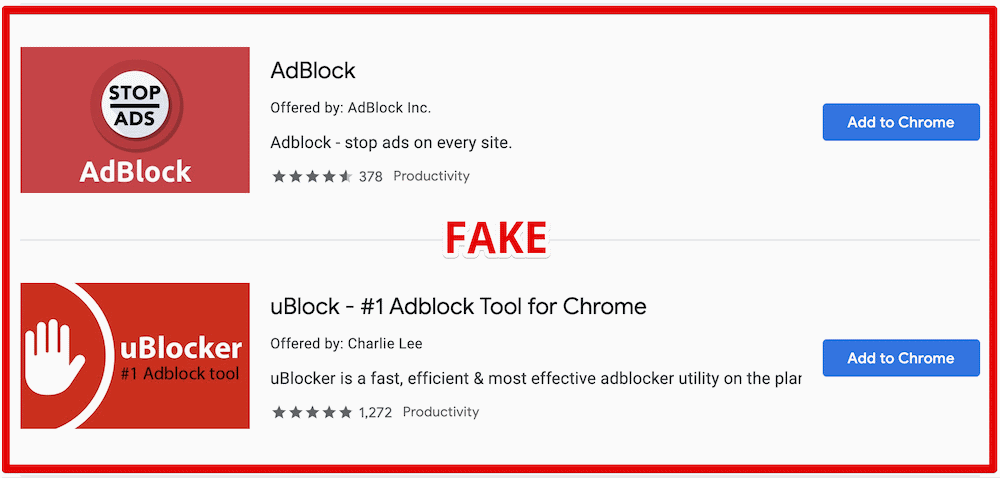
Google удалил из официального магазина Chrome Web Store два расширения для блокировки рекламы. Как сообщил интернет-гигант, эти аддоны использовали имена других популярных расширений и при этом манипулировали файлами cookies.

Нежелательные расширения — «AdBlock» от «AdBlock, Inc» и «uBlock» от «Charlie Lee» — осуществляли деятельность, которую эксперты в области кибербезопасности называют «набивка cookies» («cookie stuffing»).

Это значит, что аддоны добавляли в пользовательские файлы cookies дополнительную информацию от себя. Эта техника обычно используется в различных маркетинговых схемах.

«AdBlock» и «uBlock» модифицировали cookies при посещении пользователем определённых сайтов, добавляя специальный параметр. Именно этот параметр гарантировал денежные отчисления автору расширения, если пользователь приобретал какой-либо товар на одном из таких ресурсов.

Среди таких сайтов были: teamviewer.com, microsoft.com, linkedin.com, aliexpress.com, booking.com и многие другие.

Примечательно, что вредоносная активность проявлялась лишь спустя 55 часов после установки одного из вышеозначенных аддонов. Если пользователь открывал инструменты разработчика в Chrome, расширения на это время «затихали».

Оба аддона основаны на коде оригинального AdBlock. Последние цифры: у первого расширения было более 800 000 инсталляций, у второго — более 850 000. Google уже удалила обе подделки из магазина.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru