



Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

Вредоносные Android-приложения для селфи могли записывать звук

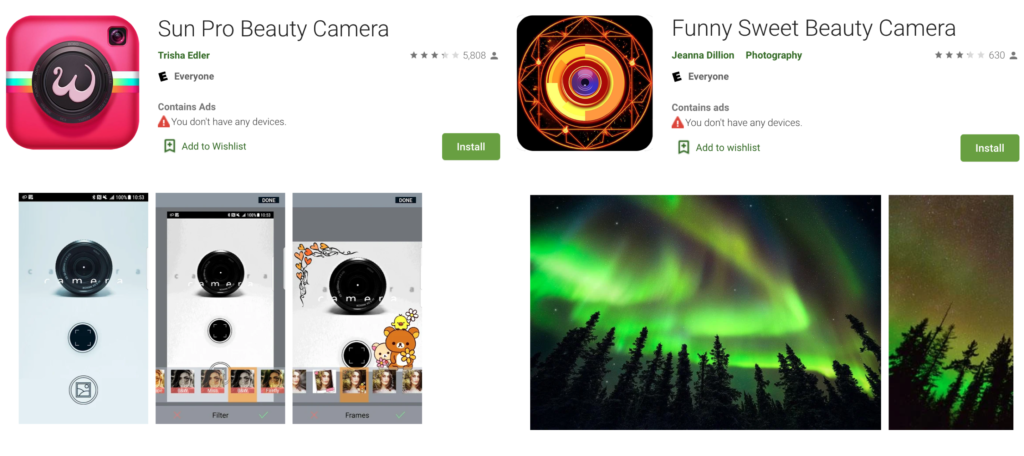
В официальном магазине Google Play исследователи нашли несколько Android-приложений, тайно записывающих звук без согласия пользователя. Программы массировались под фильтры для селфи, их установили более 1,5 млн пользователей.

Основная вредоносная активность этих приложений заключалась в отображении рекламных окон, перекрывающих весь экран устройств на Android.

Одно из приложений называется Sun Pro Beauty Camera, его скачали более миллиона пользователей. Второе — Sun Pro Beauty Camera — установили более 500 тыс. раз.

Анализом сомнительных программ занимались исследователи компании Wandera. Специалисты выяснили, что оба приложения запрашивают нетипичные разрешения. Помимо стандартных разрешений, которые обычно требуются для доступа к камере и фотографиям, были и те, что насторожили команду Wandera.

Среди таких, например, было SYSTEM_ALERT_WINDOW — позволяет приложениям перекрывать контент на дисплее. Помимо отображения рекламных объявлений, SYSTEM_ALERT_WINDOW может использоваться для кликджекинга или перехвата вводимой пользователем информации (например, данных карт или учётных данных).

Ещё одно странное разрешение — RECORD_AUDIO, используется для записи аудио. При этом запись начинается без какого-либо уведомления пользователя.

Специалисты сообщили Google о проблемных программах 11 сентября, после чего их удалили из официального магазина приложений для Android.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru