



Kaspersky Security Cloud для Android проверит разрешения приложений

Kaspersky Security Cloud для Android проверит разрешения приложений

Kaspersky Security Cloud для Android проверит разрешения приложений

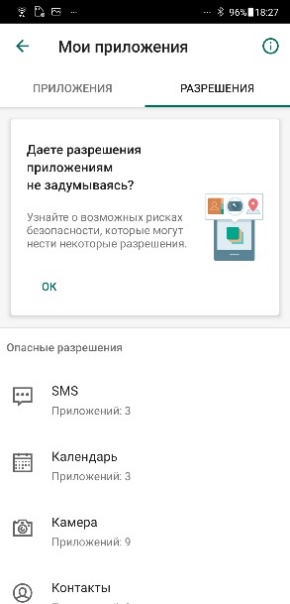
Решение Kaspersky Security Cloud для Android оснастили новой функцией, получившей название «Проверка разрешений». Задача нововведения — информировать обо всех разрешениях, имеющихся у приложений, которые могут потенциально представлять риск для пользователя операционной системы от Google.

Проблема излишне опасных разрешений, запрашиваемых многими приложениями для Android, уже давно обсуждается среди любителей это мобильной ОС. Именно поэтому «Лаборатория Касперского» решила уделить внимание этому аспекту.

Под «опасными» разрешениями разработчики понимают все, что может позволить программе управлять настройками системы, а также создаёт риск для сохранности персональных данных. Новая функция Kaspersky Security Cloud для Android поможет пользователю лучше оценить потенциальную опасность и принять решение на основе имеющейся информации.

Вот так выглядит результат работы «Проверки разрешений»:

При этом «Лаборатория Касперского» выяснила, что больше половины российских пользователей меняют настройки приложений, связанные с разрешениями. А 36% заявили, что для них очень важно наличие в антивирусном продукте функции защиты приватности.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru