



Kaspersky Security Cloud для Android проверит разрешения приложений

Kaspersky Security Cloud для Android проверит разрешения приложений

Kaspersky Security Cloud для Android проверит разрешения приложений

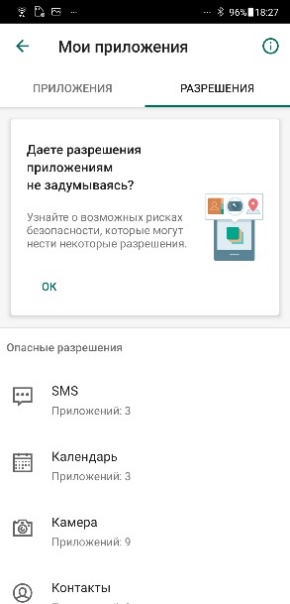
Решение Kaspersky Security Cloud для Android оснастили новой функцией, получившей название «Проверка разрешений». Задача нововведения — информировать обо всех разрешениях, имеющихся у приложений, которые могут потенциально представлять риск для пользователя операционной системы от Google.

Проблема излишне опасных разрешений, запрашиваемых многими приложениями для Android, уже давно обсуждается среди любителей это мобильной ОС. Именно поэтому «Лаборатория Касперского» решила уделить внимание этому аспекту.

Под «опасными» разрешениями разработчики понимают все, что может позволить программе управлять настройками системы, а также создаёт риск для сохранности персональных данных. Новая функция Kaspersky Security Cloud для Android поможет пользователю лучше оценить потенциальную опасность и принять решение на основе имеющейся информации.

Вот так выглядит результат работы «Проверки разрешений»:

При этом «Лаборатория Касперского» выяснила, что больше половины российских пользователей меняют настройки приложений, связанные с разрешениями. А 36% заявили, что для них очень важно наличие в антивирусном продукте функции защиты приватности.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru