



Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

Новая уязвимость SIM-карт позволяет властям шпионить за людьми

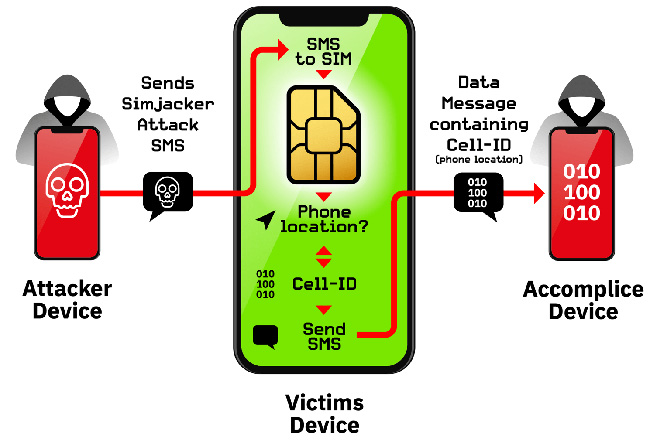
SimJacker — ранее неизвестная уязвимость SIM-карт большинства операторов. Она позволяет удаленным атакующим компрометировать смартфоны пользователей и шпионить за ними.

SimJacker затрагивает определённую часть программного обеспечения — S@T Browser, встроенную в большинство SIM-карт, используемых операторами связи как минимум в 30 странах.

Атакующему совершенно неважно, смартфон какого производителя использует жертва. Уязвимость SimJacker актуальна в любом случае.

По словам обнаруживших проблему безопасности специалистов, некая компания, тесно работающая с властями, активно эксплуатирует SimJacker в реальных атаках. На протяжении последних двух лет эта брешь помогает шпионить за пользователями в нескольких странах.

Что собой представляет S@T Browser (полное название — SIMalliance Toolbox Browser)? Это приложение, устанавливаемое на большинстве SIM-карт. Оно помогает операторам связи поставлять клиентам базовый набор сервисов.

S@T Browser содержит ряд STK-инструкций: отправить короткое сообщение, запустить браузер, отправить данные, осуществить звонок. Любое из этих действий можно вызвать, просто отправив пользователю специальное SMS-сообщение.

То есть любые вредоносные команды можно вызвать точно так же. Атакующему просто надо использовать SimJacker.

Об уязвимости сообщили исследователи компании AdaptiveMobile Security, чему и посвящён их последний отчёт.

В результате успешная эксплуатация может позволить злоумышленнику:

  • Получить местоположение устройства и его IMEI.
  • Оправлять фейковые сообщения от лица жертвы.
  • Осуществлять слежку за пользователем.
  • Устанавливать на смартфон вредоносные программы — для этого в браузере надо открыть специальные злонамеренные сайты.
  • Отключать SIM-карту.
  • Извлечь информацию и языке и уровне заряда устройства.

При этом жертва даже не будет знать, что ее атакуют, все происходит совершенно незаметно.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru