



Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

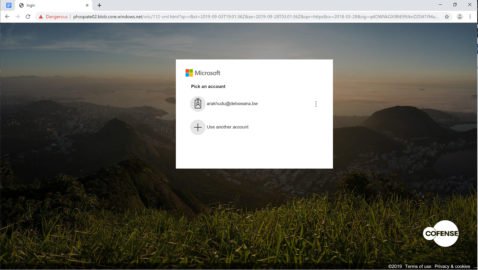
Новая фишинговая кампания использует капчу для защиты фейковой веб-страницы от решений Secure Email Gateway (SEG). Злоумышленники стараются замаскировать страницу под форму для входа в аккаунт Microsoft.

Как правило, бизнес использует SEG для защиты от атак, осуществляемых по электронной почте. Такие решения сканируют письма (как входящие, так и исходящие) на наличие вредоносного содержимого.

Почему фишеры выбрали в этот раз капчу? Дело в том, что капча позволяет заблокировать автоматический анализ URL, пресекая обработку вредоносной веб-страницы.

«Решения SEG не могут попасть на вредоносную страницу и, соответственно, проанализировать ее — они "видят" лишь код капчи. Таким образом, SEG не находит ничего опасного на фишинговой странице и пропускает туда пользователя», — пишут эксперты компании Cofense, первыми обнаружившие злонамеренную кампанию.

Атакующих интересуют учетные данные от аккаунтов Microsoft. Для этого они постарались максимально замаскировать свой сайт под официальный ресурс техногиганта.

Чтобы ввести имя пользователя и пароль, пользователь сначала должен правильно решить задание капчи. Естественно, вся введённая информация отправится мошенникам.

По словам исследователей, фишинговые страницы злоумышленников располагаются в инфраструктуре Microsoft. Это позволяет использовать преимущества легитимного домена верхнего уровня.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru