



Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

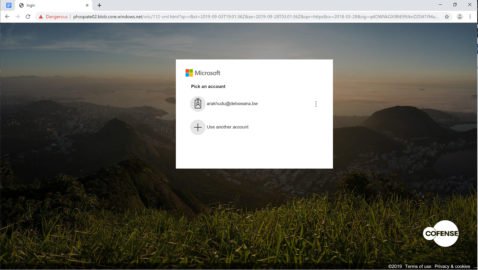
Новая фишинговая кампания использует капчу для защиты фейковой веб-страницы от решений Secure Email Gateway (SEG). Злоумышленники стараются замаскировать страницу под форму для входа в аккаунт Microsoft.

Как правило, бизнес использует SEG для защиты от атак, осуществляемых по электронной почте. Такие решения сканируют письма (как входящие, так и исходящие) на наличие вредоносного содержимого.

Почему фишеры выбрали в этот раз капчу? Дело в том, что капча позволяет заблокировать автоматический анализ URL, пресекая обработку вредоносной веб-страницы.

«Решения SEG не могут попасть на вредоносную страницу и, соответственно, проанализировать ее — они "видят" лишь код капчи. Таким образом, SEG не находит ничего опасного на фишинговой странице и пропускает туда пользователя», — пишут эксперты компании Cofense, первыми обнаружившие злонамеренную кампанию.

Атакующих интересуют учетные данные от аккаунтов Microsoft. Для этого они постарались максимально замаскировать свой сайт под официальный ресурс техногиганта.

Чтобы ввести имя пользователя и пароль, пользователь сначала должен правильно решить задание капчи. Естественно, вся введённая информация отправится мошенникам.

По словам исследователей, фишинговые страницы злоумышленников располагаются в инфраструктуре Microsoft. Это позволяет использовать преимущества легитимного домена верхнего уровня.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru