



Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

Злоумышленники используют капчу для защиты фишинговой страницы от SEG

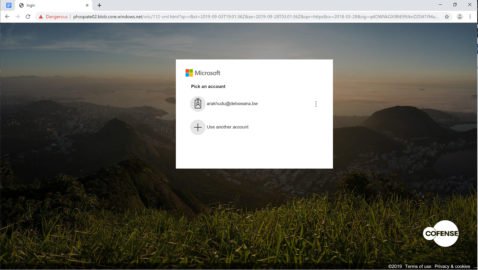
Новая фишинговая кампания использует капчу для защиты фейковой веб-страницы от решений Secure Email Gateway (SEG). Злоумышленники стараются замаскировать страницу под форму для входа в аккаунт Microsoft.

Как правило, бизнес использует SEG для защиты от атак, осуществляемых по электронной почте. Такие решения сканируют письма (как входящие, так и исходящие) на наличие вредоносного содержимого.

Почему фишеры выбрали в этот раз капчу? Дело в том, что капча позволяет заблокировать автоматический анализ URL, пресекая обработку вредоносной веб-страницы.

«Решения SEG не могут попасть на вредоносную страницу и, соответственно, проанализировать ее — они "видят" лишь код капчи. Таким образом, SEG не находит ничего опасного на фишинговой странице и пропускает туда пользователя», — пишут эксперты компании Cofense, первыми обнаружившие злонамеренную кампанию.

Атакующих интересуют учетные данные от аккаунтов Microsoft. Для этого они постарались максимально замаскировать свой сайт под официальный ресурс техногиганта.

Чтобы ввести имя пользователя и пароль, пользователь сначала должен правильно решить задание капчи. Естественно, вся введённая информация отправится мошенникам.

По словам исследователей, фишинговые страницы злоумышленников располагаются в инфраструктуре Microsoft. Это позволяет использовать преимущества легитимного домена верхнего уровня.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru