



ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

ФБР: Взлом корпоративной почты за три года привел к потерям в $26 млрд

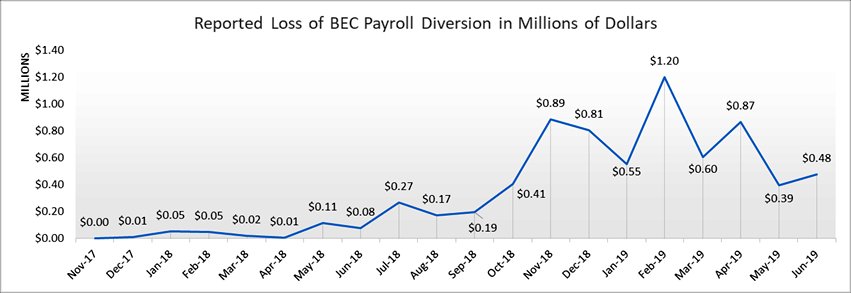
Центр рассмотрения жалоб на киберпреступления (IC3), принадлежащий ФБР, заявил, что число атак на корпоративную электронную почту (Business Email Compromise, BEC) растёт с каждым годом. В период с мая 2018 по июль 2019 ущерб от таких атак вырос на 100%.

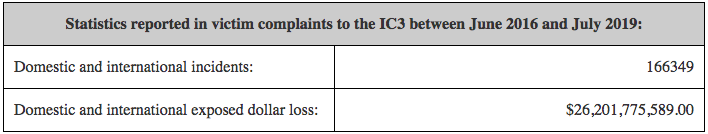
Как отметил IC3, за три года — с июня 2016 по июль 2019 — BEC привёл к потерям в $26 миллиардов. За этот период центр зафиксировал 166 349 подобных инцидентов.

Обычно в ходе таких атак киберпреступники представляются генеральным директором или деловым партнёром, чтобы ввести сотрудников предприятия в заблуждение. Именно таким подходом обусловлена завидная эффективность схем вроде BEC или EAC (Email Account Compromise, взлом email-аккаунта).

«В некоторых случаях злоумышленники компрометируют корпоративные email-аккаунты, а затем запрашивают персональные данные служащих», — пишет IC3.

Специалистам IC3 также удалось зафиксировать мошеннические переводы, отправленные в банки из 140 стран. Основная часть таких переводов уходила в банки Гонконга и Китая.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru