



Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Роберт Дауни-младший стал очередной жертвой «хакеров». Неизвестным злоумышленникам удалось взломать аккаунт актера в социальной сети Instagram. Получив доступ к учетной записи знаменитости, киберпреступники разместили вводящие в заблуждение публикации о раздаче продуктов Apple.

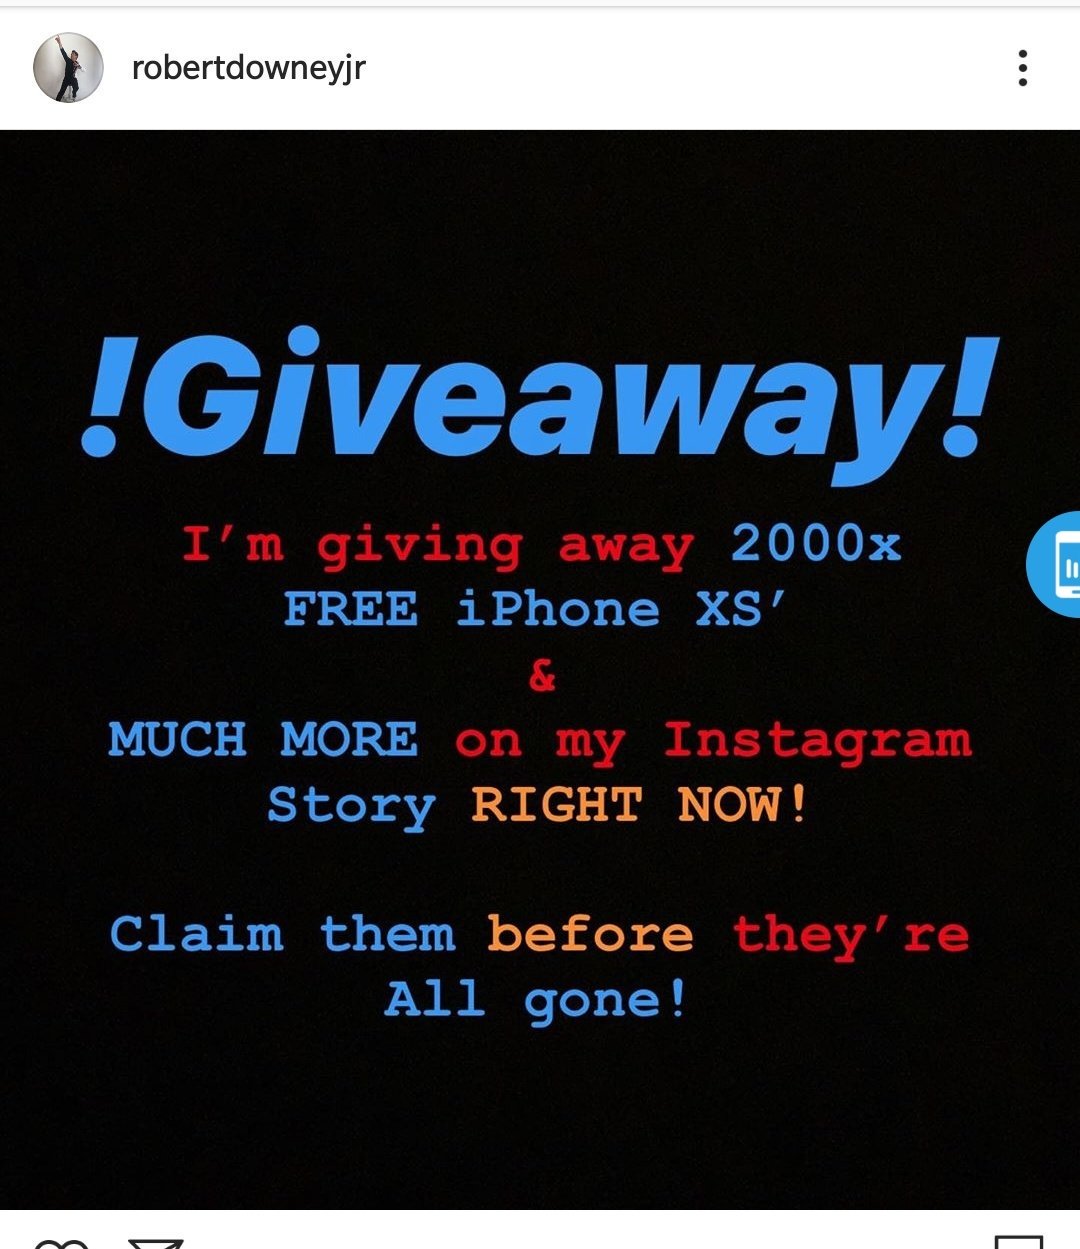
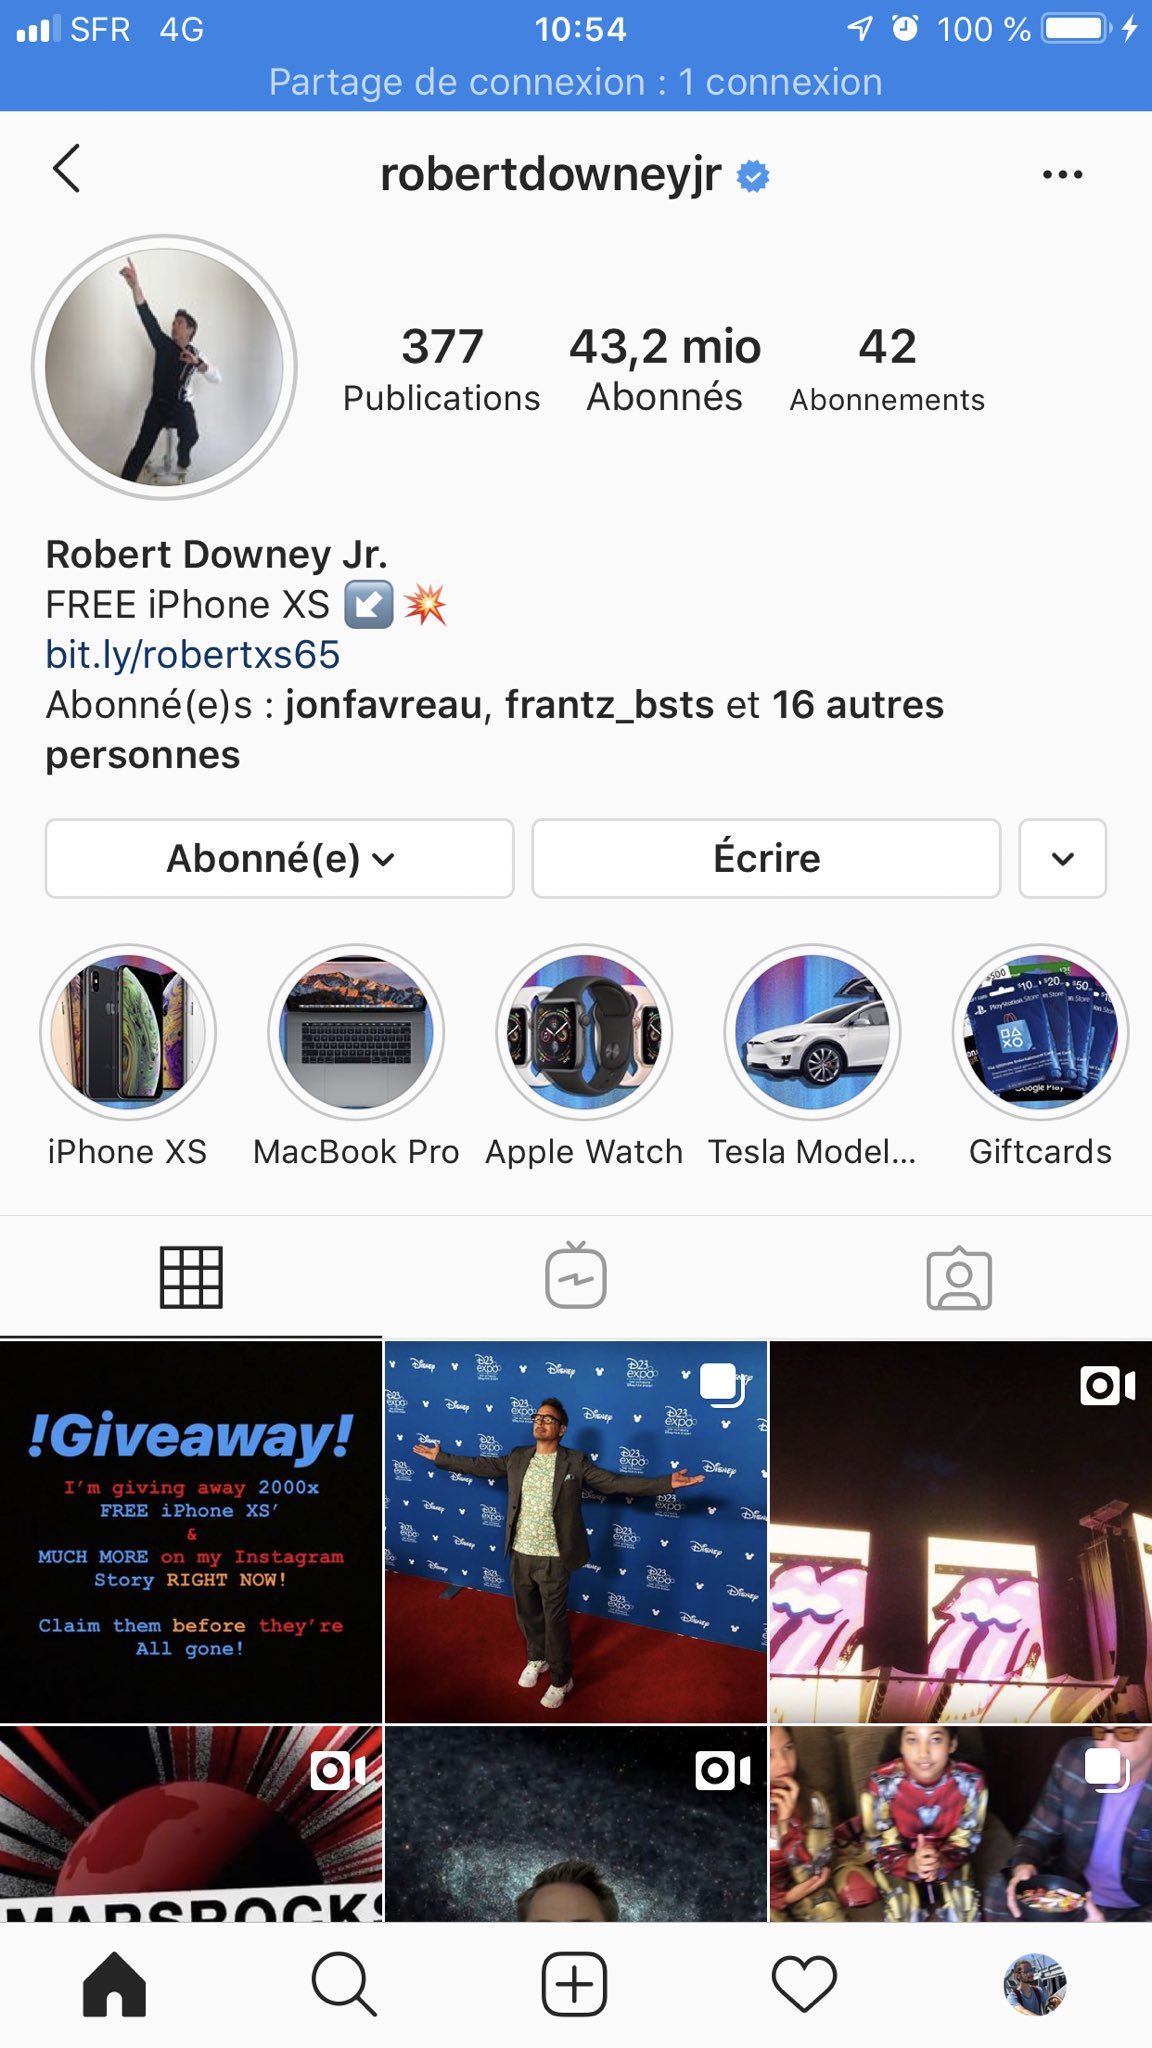
В настоящее время непонятно, как именно преступники скомпрометировали аккаунт Роберта Дауни-младшего. В определённый момент подписчики актера заметили публикацию, в которой содержалась информация о бесплатной раздаче 2 тыс. смартфонов iPhone XS.

Злоумышленники также поработали над разделом биографии — добавили туда ссылку на страницу, собирающую персональные данные. Отмечается, что хакеры использовали сервис для создания коротких ссылок Bitly.

Помимо iPhone XS, киберпреступники пытались привлечь внимание подписчиков автомобилями Tesla, Apple Watch, MacBook Pro и подарочными сертификатами.

Сам актёр уже прокомментировал инцидент в своём аккаунте в Twitter:

«Неприятно об этом говорить, но мой Instagram-аккаунт был взломан. Пожалуйста, держитесь от учетной записи подальше, пока всё не придёт в норму. Спасибо всем. Люблю вас».

Напомним, что совсем недавно преступники взломали аккаунт создателя Twitter. Для этого они использовали функцию постинга через SMS.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru