



Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Хакеры взломали Instagram Роберта Дауни-младшего, предлагали iPhone XS

Роберт Дауни-младший стал очередной жертвой «хакеров». Неизвестным злоумышленникам удалось взломать аккаунт актера в социальной сети Instagram. Получив доступ к учетной записи знаменитости, киберпреступники разместили вводящие в заблуждение публикации о раздаче продуктов Apple.

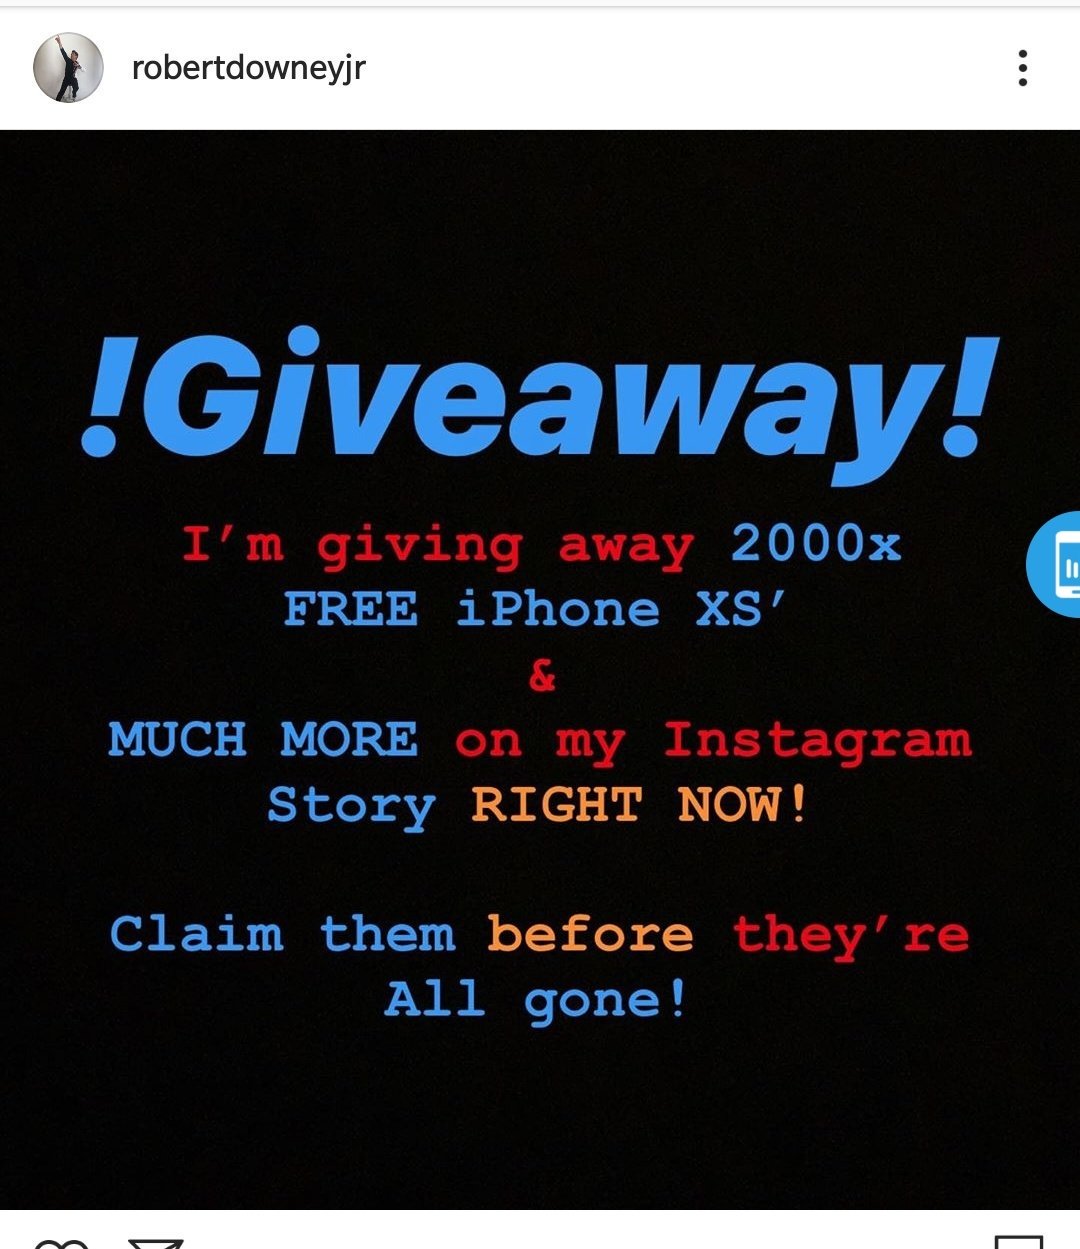
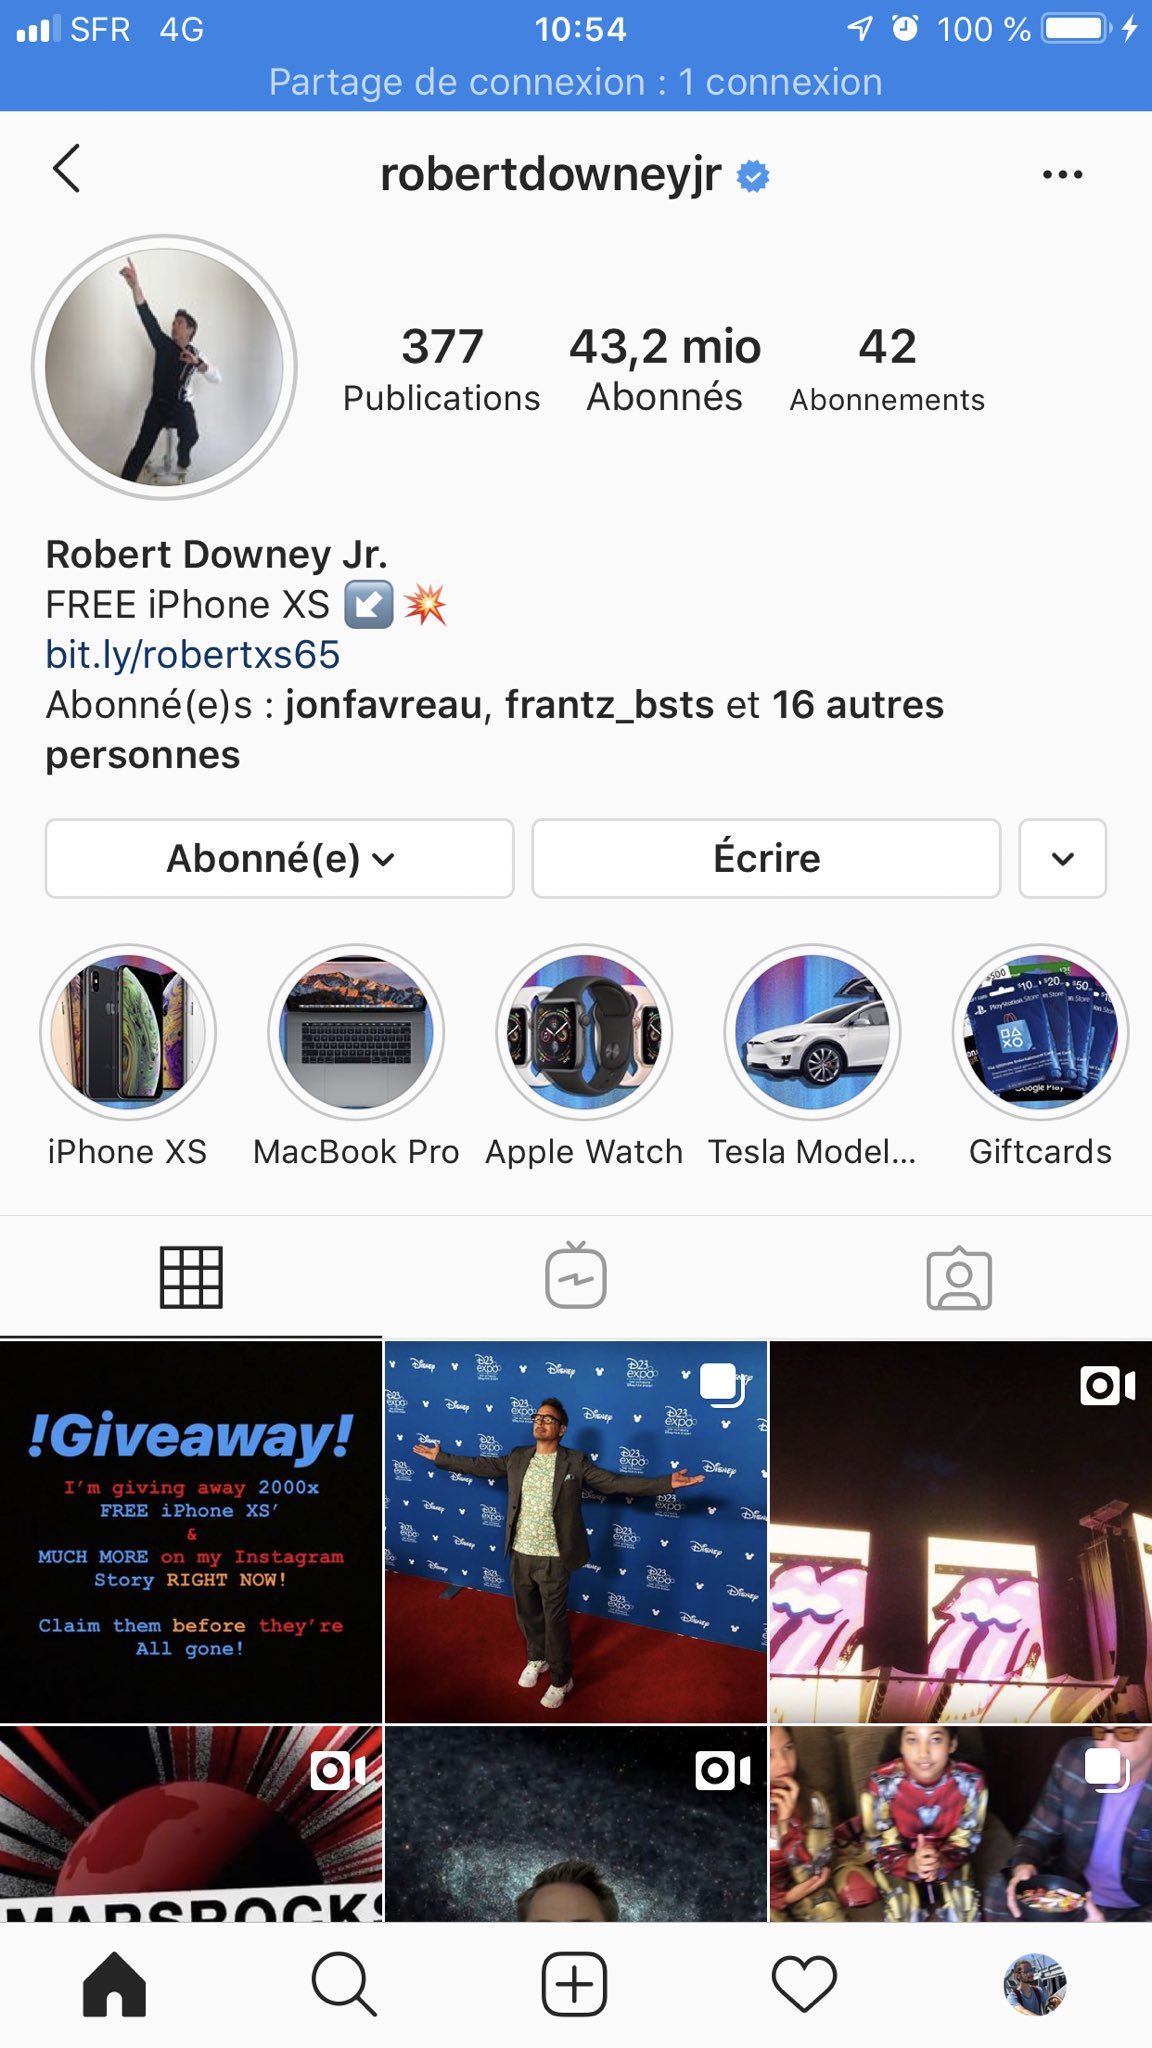
В настоящее время непонятно, как именно преступники скомпрометировали аккаунт Роберта Дауни-младшего. В определённый момент подписчики актера заметили публикацию, в которой содержалась информация о бесплатной раздаче 2 тыс. смартфонов iPhone XS.

Злоумышленники также поработали над разделом биографии — добавили туда ссылку на страницу, собирающую персональные данные. Отмечается, что хакеры использовали сервис для создания коротких ссылок Bitly.

Помимо iPhone XS, киберпреступники пытались привлечь внимание подписчиков автомобилями Tesla, Apple Watch, MacBook Pro и подарочными сертификатами.

Сам актёр уже прокомментировал инцидент в своём аккаунте в Twitter:

«Неприятно об этом говорить, но мой Instagram-аккаунт был взломан. Пожалуйста, держитесь от учетной записи подальше, пока всё не придёт в норму. Спасибо всем. Люблю вас».

Напомним, что совсем недавно преступники взломали аккаунт создателя Twitter. Для этого они использовали функцию постинга через SMS.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru