



Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для знаменитой уязвимости BlueKeep, затрагивающей системы Windows, был добавлен во фреймворк Metasploit. В разработке модуля принимал участие эксперт, известный под онлайн-псевдонимом Rapid7.

Напомним, что BlueKeep представляет собой брешь в безопасности, приводящую к удаленному выполнению кода. По принципу действия эта проблема безопасности схожа с компьютерными червями.

Новый модуль эксплойта для Metasploit заработан на основе опубликованного PoC-кода. В текущем исполнении этот модуль способен атаковать лишь 64-битные версии Windows 7 и Windows 2008 R2.

«По умолчанию добавленный в Metasploit BlueKeep-эксплойт только определяет версию операционной системы и оценивает успешность атаки на неё», — объясняет один из главных разработчиков Metasploit Брент Кук.

К сожалению, многие не спешат устанавливать патчи, устраняющие уязвимость BlueKeep. Например, специализированный поисковик Shodan в одной только Америке насчитал 977 непропатченных серверов.

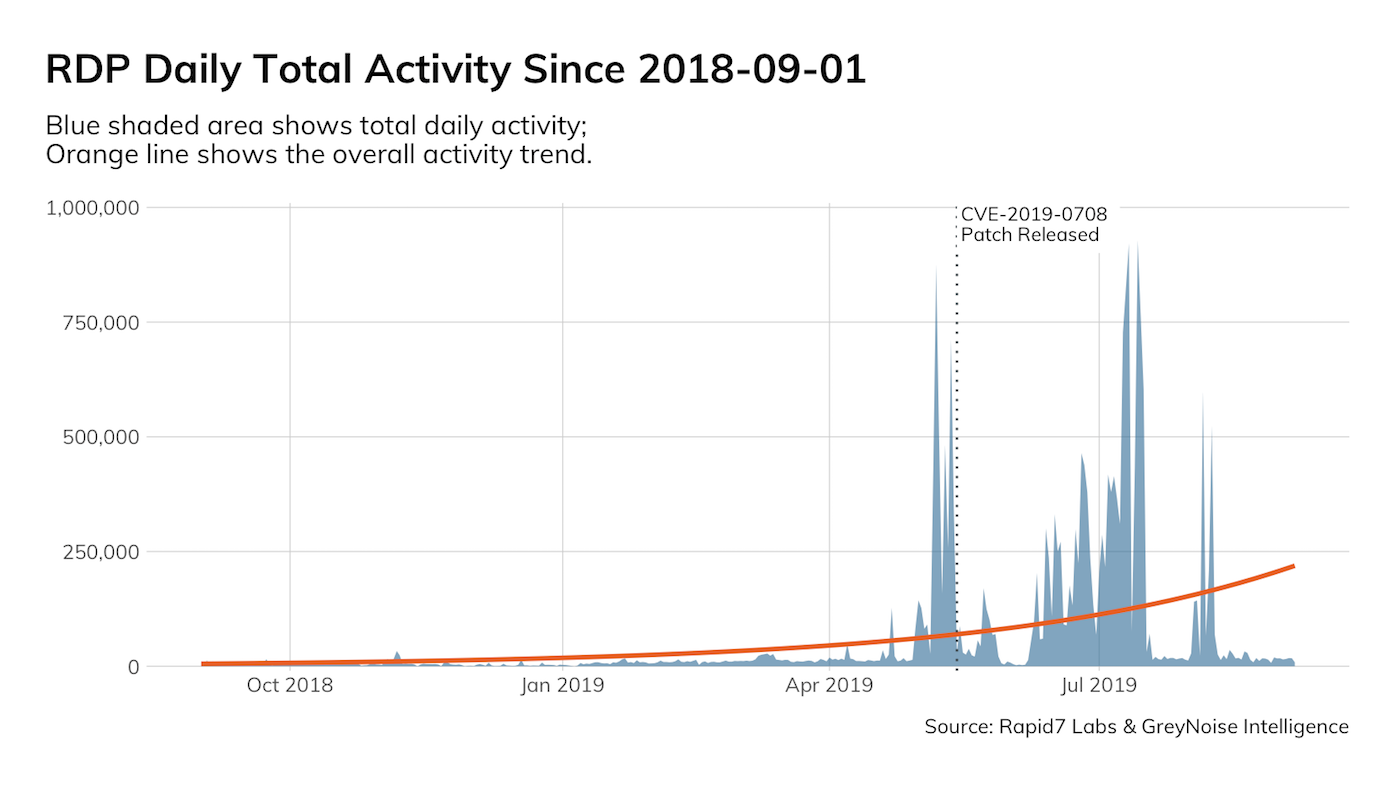
С октября 2018 года исследователи в области кибербезопасности отмечают растущее число атак, связанных с эксплуатацией BlueKeep.

В июле эксперты утверждали, что более 800 000 систем все ещё уязвимы для атак, в которых эксплуатируется уязвимость, известная под именем BlueKeep и идентификатором CVE-2019-0708..

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru