



600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

По меньшей мере 600 тыс. GPS-трекеров, разрабатываемых китайской компанией, использовали один и тот же пароль по умолчанию — «123456». Об этой проблеме сообщили специалисты антивирусной компании Avast.

Само собой, использование таких слабых паролей создаёт дополнительные риски безопасности — злоумышленники могут взломать аккаунты пользователей и прослушивать разговоры неподалёку от трекера. Помимо этого, открывается возможность для слежки за перемещением человека.

По словам команды Avast, данная проблема затрагивает более 30 моделей GPS-трекеров. Все уязвимые устройства производит одна компания.

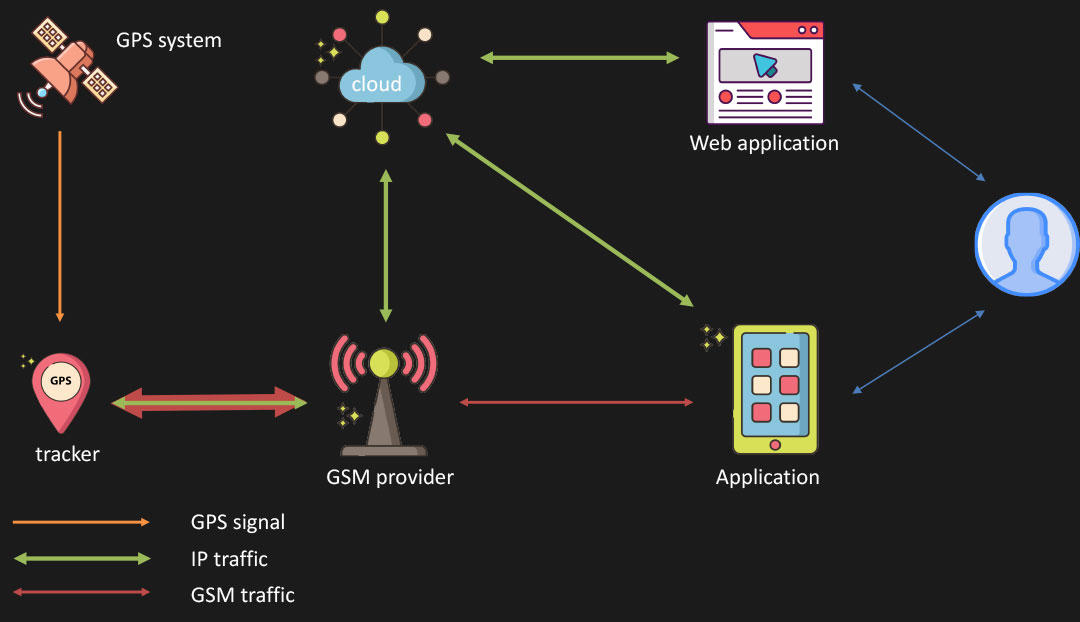
Инфраструктура всех моделей выглядела одинаково: был облачный сервер, которому трекеры отправляли данные, была также веб-панель, в которую пользователи могли заходить для проверки местоположения трекера, и, наконец, мобильное приложение, которое тоже подключалось к облачному серверу.

Однако вся эта инфраструктура была полна дыр. Самая главная брешь — использование легкоугадываемого идентификатора пользователя и пароля.

Идентификатор пользователя генерировался при помощи IMEI GPS-трекера, а пароль и того хуже — «123456».

Это значит, что атакующий легко может запустить атаки, в которых ID будет подбираться автоматом, а пароль при этом уже известен.

Конечно, пользователи могут изменить учетные данные при первом входе в систему, но взгляните на статистику, которую собрал Avast: из четырёх миллионов пользователей 600 тыс. использовали пароль по умолчанию.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru