



600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

По меньшей мере 600 тыс. GPS-трекеров, разрабатываемых китайской компанией, использовали один и тот же пароль по умолчанию — «123456». Об этой проблеме сообщили специалисты антивирусной компании Avast.

Само собой, использование таких слабых паролей создаёт дополнительные риски безопасности — злоумышленники могут взломать аккаунты пользователей и прослушивать разговоры неподалёку от трекера. Помимо этого, открывается возможность для слежки за перемещением человека.

По словам команды Avast, данная проблема затрагивает более 30 моделей GPS-трекеров. Все уязвимые устройства производит одна компания.

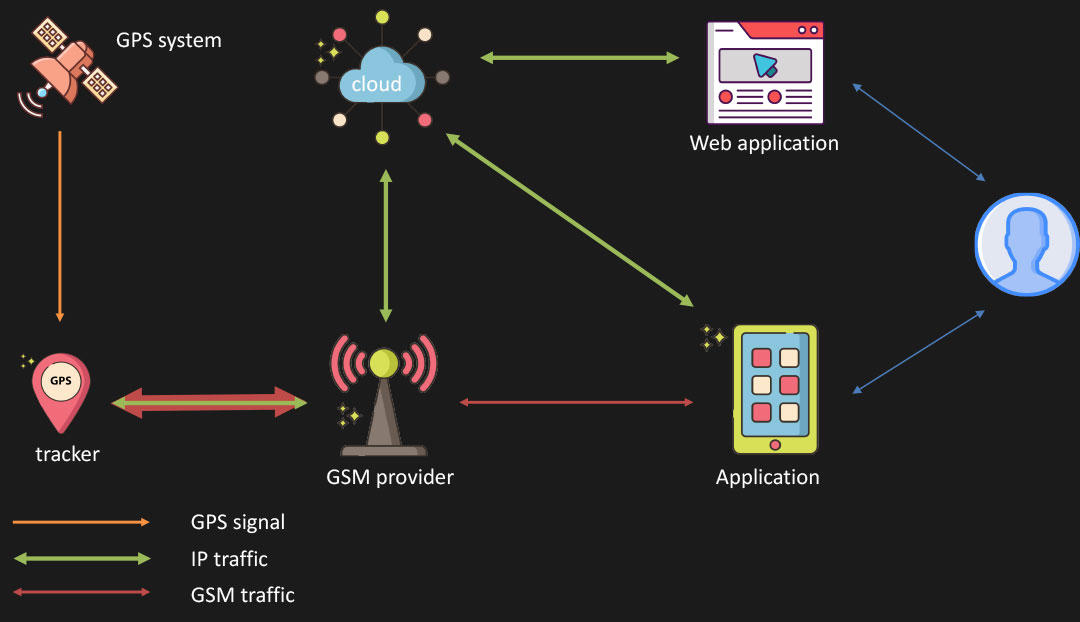
Инфраструктура всех моделей выглядела одинаково: был облачный сервер, которому трекеры отправляли данные, была также веб-панель, в которую пользователи могли заходить для проверки местоположения трекера, и, наконец, мобильное приложение, которое тоже подключалось к облачному серверу.

Однако вся эта инфраструктура была полна дыр. Самая главная брешь — использование легкоугадываемого идентификатора пользователя и пароля.

Идентификатор пользователя генерировался при помощи IMEI GPS-трекера, а пароль и того хуже — «123456».

Это значит, что атакующий легко может запустить атаки, в которых ID будет подбираться автоматом, а пароль при этом уже известен.

Конечно, пользователи могут изменить учетные данные при первом входе в систему, но взгляните на статистику, которую собрал Avast: из четырёх миллионов пользователей 600 тыс. использовали пароль по умолчанию.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru