



600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

600 000 GPS-трекеров использовали пароль 123456

По меньшей мере 600 тыс. GPS-трекеров, разрабатываемых китайской компанией, использовали один и тот же пароль по умолчанию — «123456». Об этой проблеме сообщили специалисты антивирусной компании Avast.

Само собой, использование таких слабых паролей создаёт дополнительные риски безопасности — злоумышленники могут взломать аккаунты пользователей и прослушивать разговоры неподалёку от трекера. Помимо этого, открывается возможность для слежки за перемещением человека.

По словам команды Avast, данная проблема затрагивает более 30 моделей GPS-трекеров. Все уязвимые устройства производит одна компания.

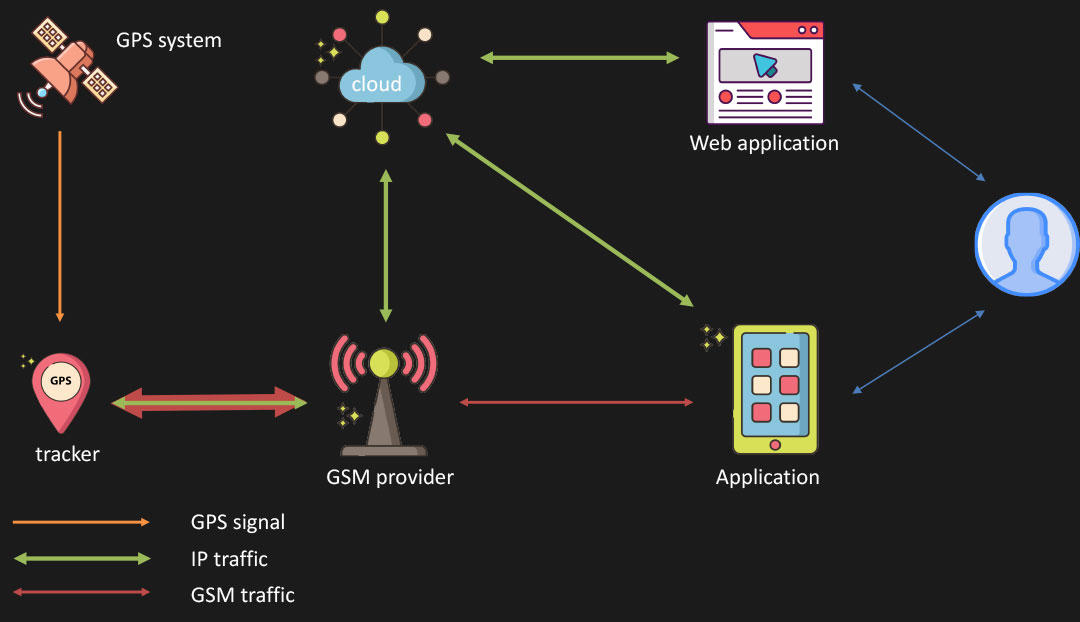
Инфраструктура всех моделей выглядела одинаково: был облачный сервер, которому трекеры отправляли данные, была также веб-панель, в которую пользователи могли заходить для проверки местоположения трекера, и, наконец, мобильное приложение, которое тоже подключалось к облачному серверу.

Однако вся эта инфраструктура была полна дыр. Самая главная брешь — использование легкоугадываемого идентификатора пользователя и пароля.

Идентификатор пользователя генерировался при помощи IMEI GPS-трекера, а пароль и того хуже — «123456».

Это значит, что атакующий легко может запустить атаки, в которых ID будет подбираться автоматом, а пароль при этом уже известен.

Конечно, пользователи могут изменить учетные данные при первом входе в систему, но взгляните на статистику, которую собрал Avast: из четырёх миллионов пользователей 600 тыс. использовали пароль по умолчанию.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru