



Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Почти половина всех Android-смартфонов уязвимы перед вредоносными SMS

Злоумышленники научились подделывать специальные SMS-сообщения, которые обычно приходят от операторов связи. В результате такой атаки пользователям меняют настройки устройства, что позволяет перенаправлять электронную почту и трафик через вредоносный сервер. По словам экспертов, под угрозой почти половина всех смартфонов на Android.

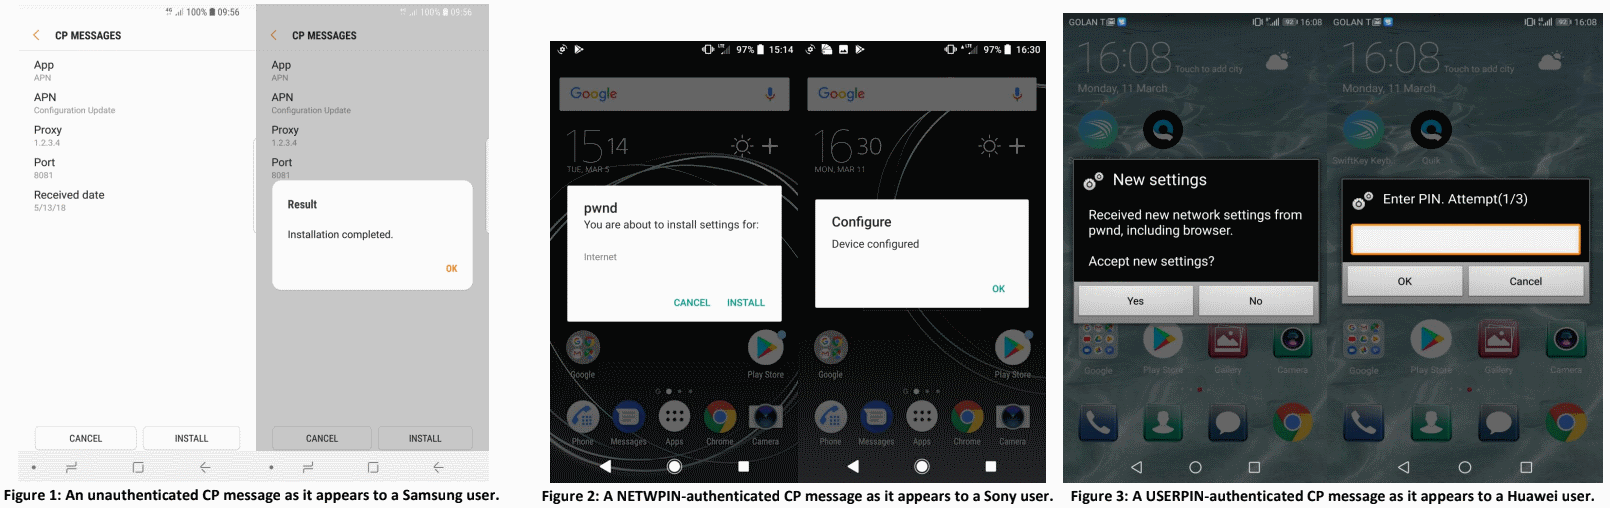
О новом векторе атаки подробно рассказали в своём отчете эксперты компании Check Point. Речь идёт о сообщениях, в которых операторы рассылают инструкции OMA CP.

Такие инструкции используются для автоматической установки настроек сети на мобильном устройстве пользователя. Для этого оператор отправляет специальное SMS-сообщение.

Стандарт OMA CP используется не только при взаимодействии абонента и поставщика связи — крупные предприятия задействуют рассылку таких сообщений для установки прокси на всех корпоративных устройствах.

Согласно отчёту Check Point, четыре крупных производителя смартфонов на Android не смогли обеспечить безопасную имплементацию этого стандарта. Этими производителями стали: Samsung, Huawei, LG и Sony.

Устройства вышеозначенных компаний принимают такие сообщения даже от непроверенных источников.

Легче всего в этом случае атаковать смартфоны от Samsung. По словам команды Check Point, устройства корейского производителя принимали любые сообщения OMA CP без аутентификации и верификации.

Смартфоны Huawei, LG и Sony оказались защищены чуть лучше — прежде чем принять сообщение, они требовали, чтобы отправитель предоставил код IMSI.

IMSI-код является эквивалентом IP-адреса, именно благодаря этому коду операторы отличают своих абонентов.

В теории код IMSI не должен быть легкодоступен, но на деле все печальнее. Мобильные операторы предоставляют платные сервисы, с помощью которых можно перевести номера телефонов в IMSI-коды.

Это значит, что атакующий может получить IMSI непосредственно у оператора за небольшую плату. Более того, почти треть приложений для Android имеют доступ к IMSI. Другими словами, злоумышленник может получить этот код через вредоносное приложение.

Большинство затронутых производителей смартфонов уже выпустили патчи:

  • Samsung устранил уязвимость SVE-2019-14073.
  • LG выпустила патч для LVE-SMP-190006.
  • Huawei планирует устранить эту проблему с выходом следующего поколения Mate.

Sony — единственная на данный момент компания, отказавшаяся признать наличие уязвимости. Стало быть, патчи для смартфонов этой компании пока не планируются.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru