



СёрчИнформ вывела на рынок продукт для аудита файловых систем

СёрчИнформ вывела на рынок продукт для аудита файловых систем

СёрчИнформ вывела на рынок продукт для аудита файловых систем

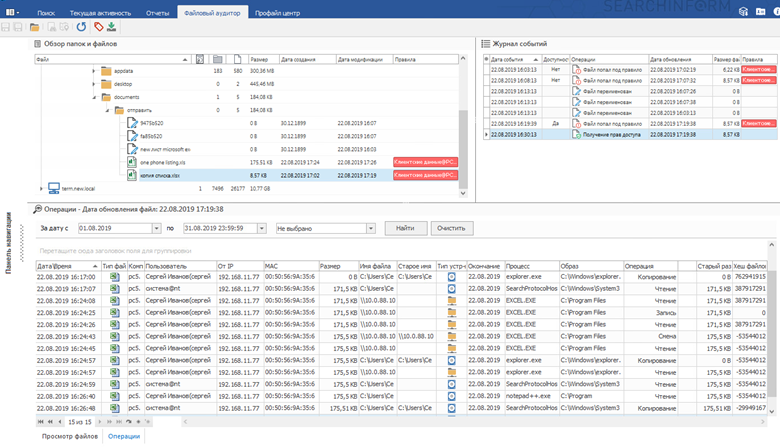
Отечественный разработчик программного обеспечения «СёрчИнформ» объявил о коммерческом релизе нового продукта – «СёрчИнформ FileAuditor». Решение относится к классу DCAP-продуктов (аудит и защита неструктурированных данных) и позволяет контролировать файлы, которые содержат критичные данные, отслеживать изменения в них (создан, изменен, «расшарен», перемещен, удален) и делать теневую копию последних редакций. Система показывает, кто из пользователей совершал эти действия, обнаруживает нарушения прав доступа.

Возможности не ограничиваются только файлами — для папок также доступна аналитика содержимого в ней контента или измененных прав. Благодаря программе у ИБ-специалиста появляется наглядное представление о том, что происходит в файловой системе. Это решает задачу контроля передачи конфиденциальной информации пользователям, не имеющим прав доступа к ней.

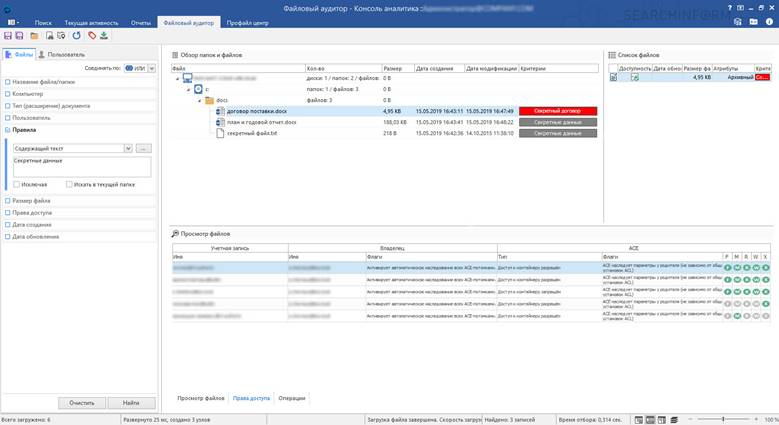
Скриншот интерфейса «Серчинформ FileAuditor»:

Новый модуль был выпущен под конкретный запрос клиентов.

«У нас было много предзаказов: рынку нужен отечественный продукт с широким функционалом по приемлемой цене. До сих пор были представлены только иностранные аналоги, которые этим требованиям не соответствовали, — комментирует выход продукта председатель совета директоров «СёрчИнформ» Лев Матвеев. — «СёрчИнформ FileAuditor» позволяет навести порядок в файловой системе и быстро реагировать на опасные ситуации. Например, такая была обнаружена после тестовой установки софта у одного из заказчиков – крупного ритейлера. Файл с исследованием рынка, которое стоило организации 100 тысяч долларов, оказался в доступе у 300 сотрудников вместо ограниченного круга в несколько десятков. Если бы модуль был установлен раньше, проблему удалось бы предотвратить».

Система отслеживает местонахождение конфиденциальных данных с помощью нескольких видов поиска: по тексту, регулярным выражениям, атрибутам файла (типу, размеру, местоположению). Возможно создавать комплексные поисковые запросы, например, искать по фрагменту текста и атрибуту файла одновременно, а также по выбранным директориям и компьютерам пользователей. Анализ данных «СёрчИнформ FileAuditor» производит как на локальных ПК, так и на серверах, что позволяет снизить расходы на закупку оборудования для хранения данных.

«Классический DLP-подход, когда чувствительные данные не должны покидать корпоративный периметр, уже не является достаточным. Современные бизнес-процессы требуют, чтобы периметры были выделены даже внутри организации, когда доступ к данным ограничен в зависимости от роли сотрудника», — объясняет Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

«Но встроенные средства разграничения доступа не выдерживают никакой критики, ведь сотрудник, который имеет право работать с документом, может перенести ее в общедоступную папку. Для защиты именно от таких инцидентов и применяется «СёрчИнформ FileAuditor».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru