



Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

Данные пользователей Foxit PDF Reader попали в руки киберпреступников

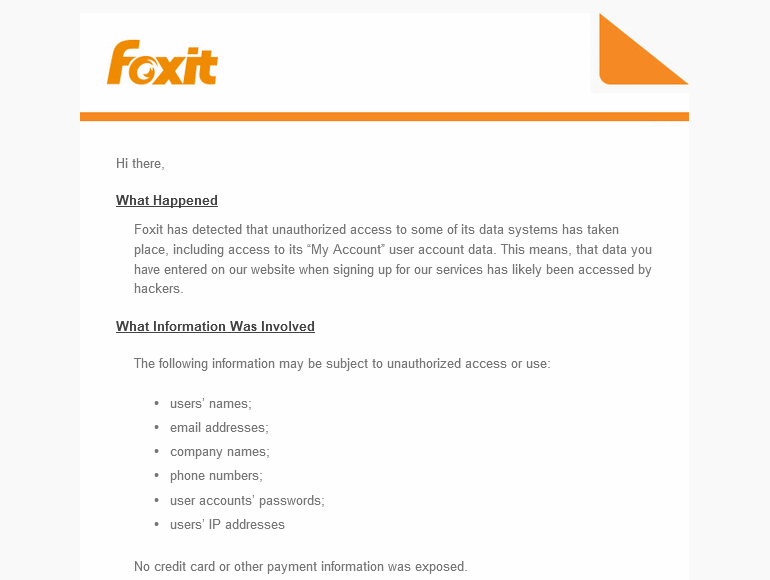
Представители Foxit Software, разработчика программного обеспечения, подтвердили факт взлома аккаунтов, зарегистрированных на официальном сайте. Злоумышленникам удалось выкрасть пользовательскую информацию.

Foxit Software — компания, стоящая за разработкой программы-ридера Foxit PDF, предназначенной для чтения файлов в формате PDF.

Киберпреступники смогли взломать серверы Foxit Software. Разработчики сразу же уведомили об этом затронутых пользователей, посоветовав им сменить пароли.

Согласно письмам, отправленным всем пострадавшим, проникнув на сайт компании, атакующие получили доступ к информации клиентов, которая находилась в разделе «Мой аккаунт».

Учетные записи в системе Foxit используются для управления клиентской базой. Именно там пользователи могут активировать пробный период, скачать купленные продукты и получить доступ к истории своих покупок.

По словам представителей Foxit, киберпреступникам удалось добраться до следующих данных: адреса электронной почты, пароли, реальные имена, номера телефонов, имена компаний и IP-адреса.

При этом непонятно, хранила ли компания пароли в виде открытого текста или все же использовала механизм хеширования. Но в любом случае пароль лучше поменять.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru