



Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

Баг обновления Windows 10 v1903 — чрезмерное использование ресурсов CPU

После установки обновления KB4512941, вышедшего для версий Windows 10 v1903 на прошлой неделе, некоторые пользователи отметили нетипично высокое и скачкообразное использование ресурсов CPU процессом SearchUI.exe. Этот процесс принадлежит голосовому помощнику Cortana.

Оказалось, что в этом обновлении Cortana содержит баг — если пользователь отключает отправку поисковых запросов Bing (через реестр или групповые политики), голосовой ассистент начинает потреблять неприемлемо большие объемы мощности процессора. Этот же баг приводит к отображению пустых поисковых результатов Windows Search.

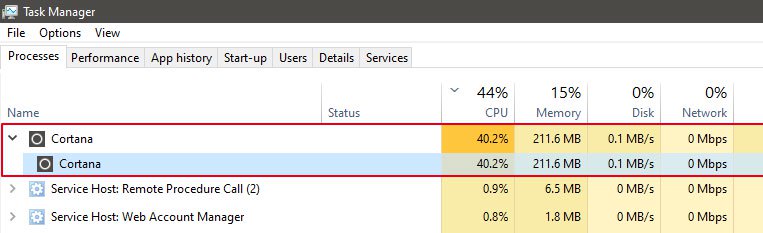
Один из пользователей на площадке Reddit поделился скриншотом, на котором видно, что Cortana «съела» 40% ресурсов центрального процессора.

У пользователей есть три способа решения этой проблемы. Во-первых, можно включить BingSearch, во-вторых — заменить директорию с кешем Cortana на старую версию, и последнее — деинсталлировать обновление.

Несмотря на то, что обновления Windows 10 приносили немало проблем, они все же устраняют приличное количество уязвимостей и багов. Именно поэтому не рекомендуется удалять KB4512941, если только в этом нет крайней необходимости.

Есть более гибкий способ решить эту проблему: включите BingSearch лишь временно, пока актуален баг использования ресурсов CPU. Для этого установите значение BingSearchEnabled на 1 в ключе реестра HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search.

[HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Search]
"BingSearchEnabled" = 1

Один из исследователей также предложил заменить папку с кешем по адресу C:\Windows\SystemApps\Microsoft.Windows.Cortana_cw5n1h2txyewy\cache\ на прошлую версию, которая хранится в C:\Windows.old.

Представители Microsoft пока не признали наличие каких-либо проблем с этим обновлением.

«В настоящее время Microsoft не располагает информацией в отношении проблем, связанных с этим обновлением», — заявили в корпорации.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru