



Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

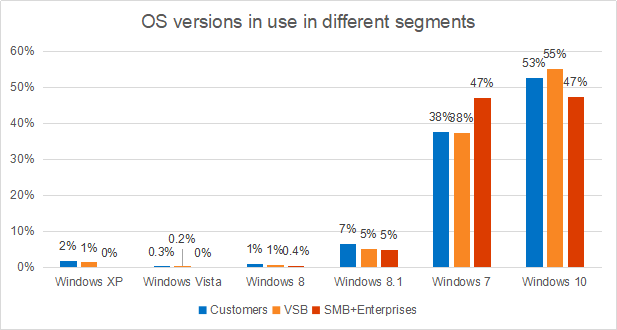
Собранные «Лабораторией Касперского» данные говорят о том, что почти половина малых и средних предприятий до сих пор используют систему Windows 7, поддержку которой Microsoft планирует прекратить буквально через несколько месяцев.

По словам исследователей антивирусной компании, 47% малого и среднего бизнеса используют Windows 7. К счастью, из проанализированных предприятий никто не пользуется Windows XP или Vista, однако у 0,4% установлена Windows 8, не получавшая обновлений с января 2016.

Windows 8.1 используется в 5% организаций — основная поддержка этой версии ОС закончилась в январе 2018 года, а расширенная закончится в январе 2023. Windows 10 занимает ту же долю, что и Windows 7 — 47%.

«Лаборатория Касперского» также уделила внимание очень малым предприятиям и потребителям. Оказалось, что приблизительно 10% потребителей и 7% самых малых организаций используют неактуальные Windows XP, Vista, 8 или 8.1. Что касается Windows 7 — ее доля в этой среде составляет 38%.

Специалист Kaspesky Алексей Панкратов убеждён, что использование операционных систем, отживших свой срок, создаёт совершенно лишние риски кибербезопасности. В результате компания может потратить больше денег на ликвидацию последствий инцидента, чем потратила бы на обновление ОС.

Microsoft, к слову, предупредила пользователей Windows 10 версии 1703 о приближающемся окончании срока поддержки. 9 октября 2019 года жизненный цикл выпусков Enterprise (для предприятий) и Education (для сферы образования) подойдёт к концу.

Что касается «Лаборатории Касперского», на днях Евгений Касперский в своём блоге углубился в анализ методов детектирования вредоносных программ. В частности, основатель и бессменный лидер антивирусного гиганта особо выделил способ эмуляции, который, по его мнению, реализован у Kaspersky максимально эффективно.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru