



Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Разработчики программного обеспечения из Гонконга опубликовали информацию о баге в Telegram и предупредили, что мессенджер опасно использовать для координации протестов.

По словам специалистов, им удалось обнаружить лазейку, которая может позволить властям и спецслужбам Китая собрать номера телефонов, на которые зарегистрированы Telegram-аккаунты протестующих.

Само собой, с помощью этих данных спецслужбам не составит труда вычислить личность и отследить местоположение конкретного человека.

Разработчики считают, что эта брешь особо опасна для чрезмерно активных протестующих, которые в группах Telegram регулярно призывают граждан принять участие в митингах.

Специалисты утверждают, что обнаруженный ими баг позволяет раскрыть номер телефона пользователя, причём даже если последний настроил мессенджер таким образом, что никому не должен быть доступен его телефон.

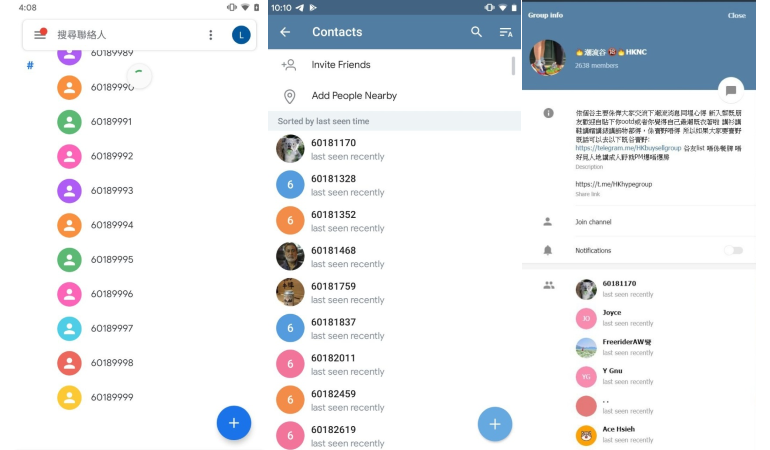
Согласно сообщению разработчиков, потенциальный злоумышленник может добавить десятки тысяч последовательных телефонных номеров в адресную книгу смартфона. После этого атакующий добавляется в интересующую его группу Telegram, где организуются протесты, и синхронизирует все контакты.

На данном этапе мессенджер должен оповестить атакующего о том, какой из занесённых телефонных номеров принадлежит участнику группы, посвящённой протестам.

После этого спецслужба направляет оператору связи требование предоставить имена абонентов, находящихся за выявленными телефонами. В результате власти получают список организаторов и лидеров протестов.

Представители Telegram также прокомментировали сообщения об уязвимости:

«У нас есть соответствующие меры безопасности, предотвращающие импортирование слишком большого количества контактов. Эти меры вводились именно для борьбы с описанным сценарием».

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru