



Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Разработчики программного обеспечения из Гонконга опубликовали информацию о баге в Telegram и предупредили, что мессенджер опасно использовать для координации протестов.

По словам специалистов, им удалось обнаружить лазейку, которая может позволить властям и спецслужбам Китая собрать номера телефонов, на которые зарегистрированы Telegram-аккаунты протестующих.

Само собой, с помощью этих данных спецслужбам не составит труда вычислить личность и отследить местоположение конкретного человека.

Разработчики считают, что эта брешь особо опасна для чрезмерно активных протестующих, которые в группах Telegram регулярно призывают граждан принять участие в митингах.

Специалисты утверждают, что обнаруженный ими баг позволяет раскрыть номер телефона пользователя, причём даже если последний настроил мессенджер таким образом, что никому не должен быть доступен его телефон.

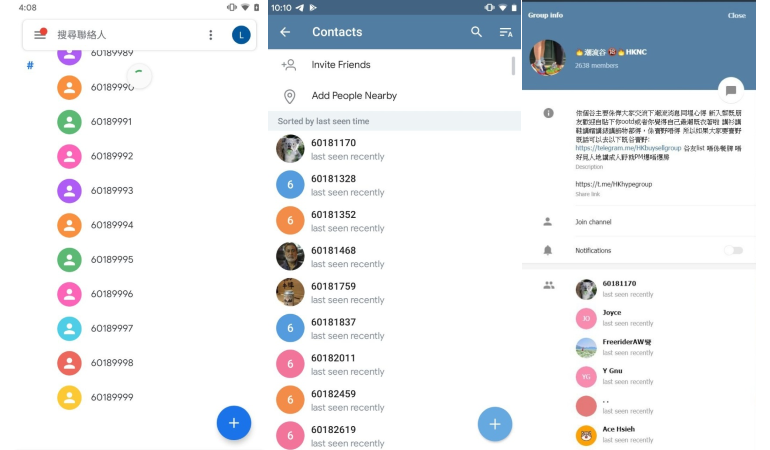
Согласно сообщению разработчиков, потенциальный злоумышленник может добавить десятки тысяч последовательных телефонных номеров в адресную книгу смартфона. После этого атакующий добавляется в интересующую его группу Telegram, где организуются протесты, и синхронизирует все контакты.

На данном этапе мессенджер должен оповестить атакующего о том, какой из занесённых телефонных номеров принадлежит участнику группы, посвящённой протестам.

После этого спецслужба направляет оператору связи требование предоставить имена абонентов, находящихся за выявленными телефонами. В результате власти получают список организаторов и лидеров протестов.

Представители Telegram также прокомментировали сообщения об уязвимости:

«У нас есть соответствующие меры безопасности, предотвращающие импортирование слишком большого количества контактов. Эти меры вводились именно для борьбы с описанным сценарием».

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru