



Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Специалисты из Гонконга: В Telegram есть баг, раскрывающий властям номер

Разработчики программного обеспечения из Гонконга опубликовали информацию о баге в Telegram и предупредили, что мессенджер опасно использовать для координации протестов.

По словам специалистов, им удалось обнаружить лазейку, которая может позволить властям и спецслужбам Китая собрать номера телефонов, на которые зарегистрированы Telegram-аккаунты протестующих.

Само собой, с помощью этих данных спецслужбам не составит труда вычислить личность и отследить местоположение конкретного человека.

Разработчики считают, что эта брешь особо опасна для чрезмерно активных протестующих, которые в группах Telegram регулярно призывают граждан принять участие в митингах.

Специалисты утверждают, что обнаруженный ими баг позволяет раскрыть номер телефона пользователя, причём даже если последний настроил мессенджер таким образом, что никому не должен быть доступен его телефон.

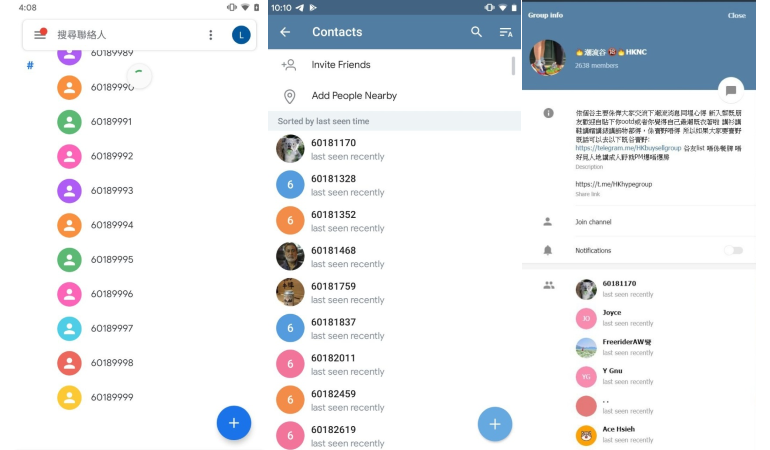
Согласно сообщению разработчиков, потенциальный злоумышленник может добавить десятки тысяч последовательных телефонных номеров в адресную книгу смартфона. После этого атакующий добавляется в интересующую его группу Telegram, где организуются протесты, и синхронизирует все контакты.

На данном этапе мессенджер должен оповестить атакующего о том, какой из занесённых телефонных номеров принадлежит участнику группы, посвящённой протестам.

После этого спецслужба направляет оператору связи требование предоставить имена абонентов, находящихся за выявленными телефонами. В результате власти получают список организаторов и лидеров протестов.

Представители Telegram также прокомментировали сообщения об уязвимости:

«У нас есть соответствующие меры безопасности, предотвращающие импортирование слишком большого количества контактов. Эти меры вводились именно для борьбы с описанным сценарием».

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru