



Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

Microsoft предупреждает о новом фишинге с использованием 404 Not Found

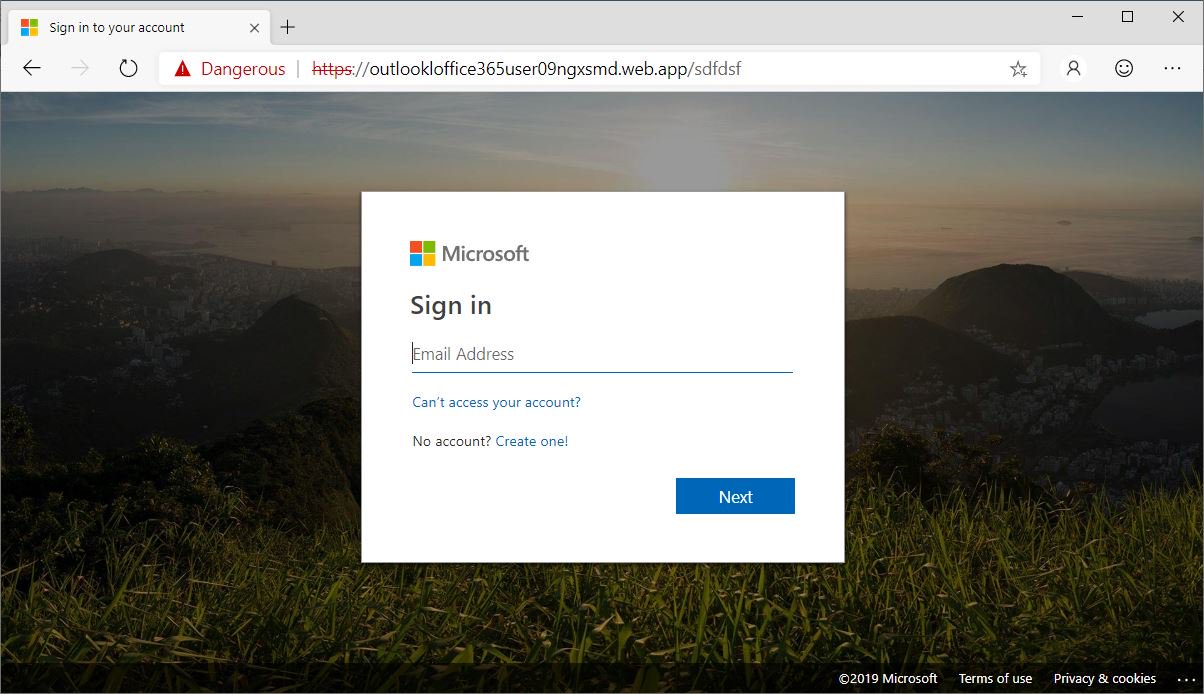
Исследователи в области безопасности из компании Microsoft предупреждают о новой волне фишинга, в которой злоумышленники применяют интересную тактику. Фишеры используют специально созданные страницы с ошибкой 404, чтобы заставить пользователя ввести свои учетные данные от аккаунта Microsoft.

Для этого регистрируется целый домен, что позволяет настроить страницу 404 на отображение фейковых форм для ввода логина и пароля. Такой способ позволяет гораздо продуктивнее заманивать пользователя на фишинговую страницу.

В результате атакующий может сгенерировать бесчисленное количество URL, которые будут вести на страницу, собирающую учетные данные жертв.

«Страница 404 Not Found обычно говорит о том, что вы перешли по некорректной или "мертвой" ссылке. В этом же случае злоумышленники используют страницу 404 в фишинговых целях. Таким образом, киберпреступники могут создать неограниченное число вредоносных ссылок», — пишет команда исследователей Microsoft.

Страницу с ошибкой 404 злоумышленники идеально замаскировали под форму для входа в учетную запись Microsoft. Причём преступники действительно постарались — уделили внимание даже самым неочевидным мелочам.

Вся собранная фишинговыми формами информация передаётся на hotelseacliff[.]com, находящийся под контролем злоумышленников.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru