



Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Исследование Google показало, что около 1,5% учетных данных в Сети уязвимы, так как ранее фигурировали в утечках. Эту цифру аналитики вывели благодаря анонимным данным, переданным через расширение Password Checkup.

Специально для этого исследования Google подготовила сервис уведомления об утечках и расширение браузера Chrome Password Checkup. В задачи расширения входил сбор анонимных данных и хешированных логинов.

Когда пользователь заходил на сайт, при этом имея в наличие установленное расширение, хешированные учетные данные отправлялись на сервер Google, где их проверяли по базе скомпрометированной информации. Сама база содержала 4 миллиарда имен пользователей и паролей, зафиксированных в различных утечках.

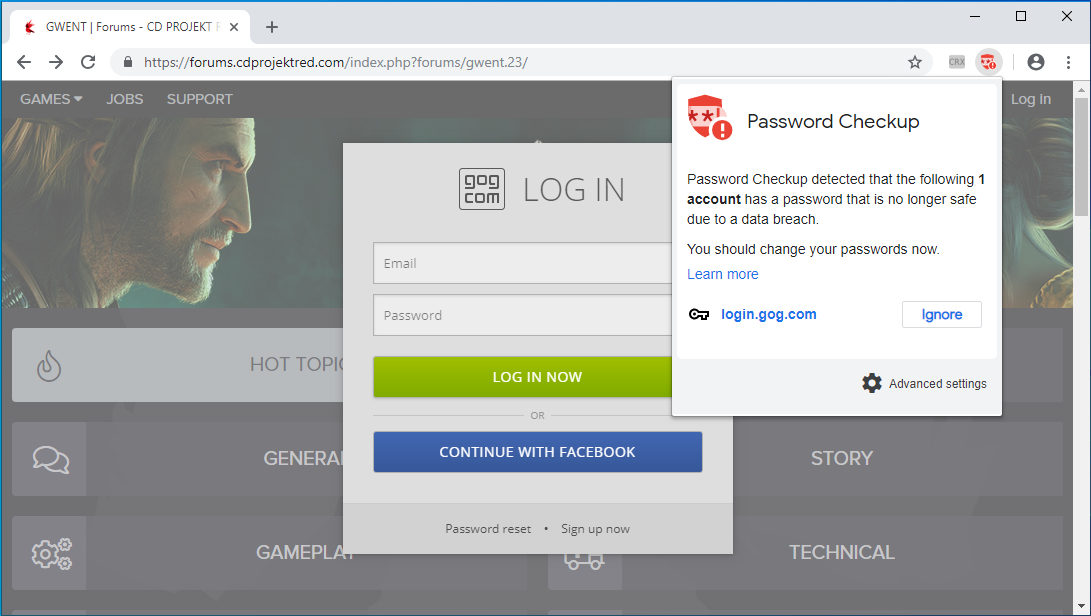
Если данные пользователя удавалось найти в базе, ему выводилось специальное предупреждение (пример на картинке ниже), в котором настоятельно рекомендовалось изменить пароль от этого аккаунта.

Такой сбор и анализ данных происходил с 5 февраля по 4 марта 2019 года. За этот период специалисты Google выяснили, что 1,5% от 21 177 237 проанализированных учетных данных были найдены в базе утечек.

При этом только 26% пользователей изменили пароль после предупреждения от расширения.

С исследованием Google под названием «Protecting accounts from credential stuffing with password breach alerting» (PDF) можно ознакомиться по соответствующей ссылке.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru