



Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Неприятности не отпускают авиакомпанию British Airways. На этот раз исследователи обнаружили уязвимость в системе продажи электронных билетов — используя эту брешь, злоумышленник может просмотреть персональные данные пассажира или изменить информацию о бронировании.

По словам экспертов компании Wandera, обнаруживших уязвимость, ссылки на регистрацию, которые British Airways отправляет своим клиентам в электронных письмах, ничем не шифруются.

В результате злоумышленник может перехватить идентификационный номер пассажира, его имя, адрес электронной почты и другие данные. Исследователи утверждают, что за последние шесть месяцев к затронутым доменам British Airways было зафиксировано около 2,5 миллионов подключений.

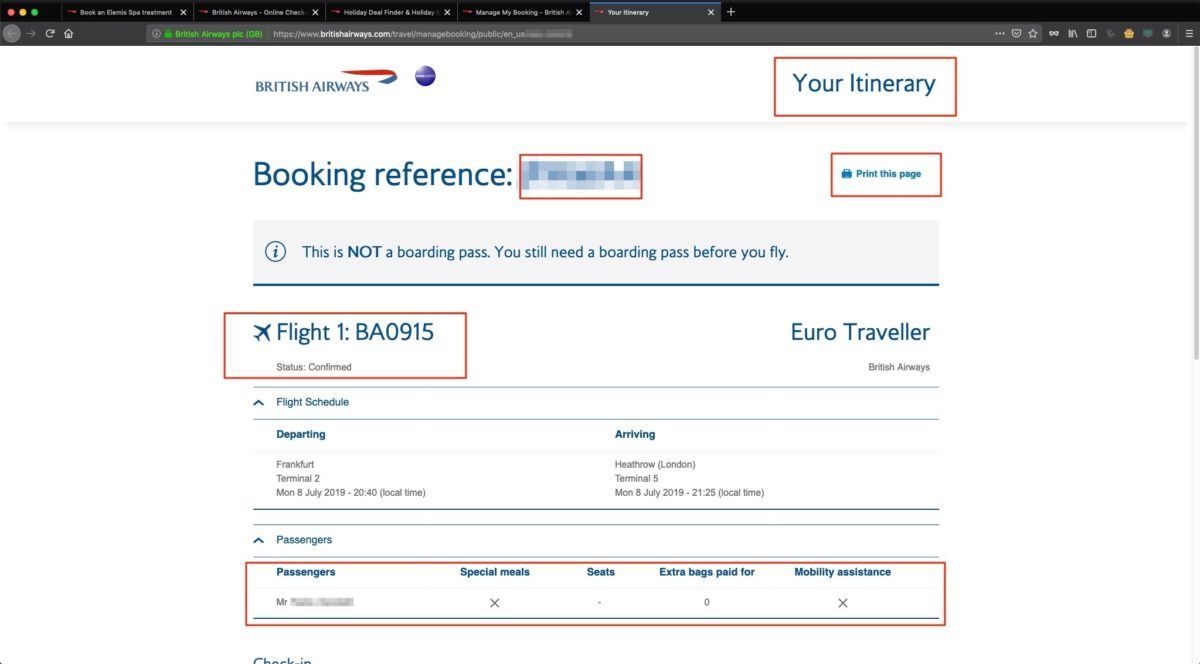
«В целях упростить пользовательский опыт данные пассажира включают в URL в виде параметров. Такая ссылка ведет клиента прямиком из письма на сайт British Airways, где процесс аутентификации происходит автоматически», — гласит отчет специалистов.

«Те самые детали, включенные в URL, представляют собой идентификационный номер и фамилию. Эти данные никак не шифруются и могут быть доступны любому заинтересованному лицу».

Это значит, что находящийся в одной Wi-Fi-сети с жертвой злоумышленник может легко перехватить ссылку и получить доступ к данным регистрации пассажира. Ситуацию отяжеляет крайне слабый уровень защищенности некоторых сетей Wi-Fi в аэропортах.

Напомним, что в начале июля Бюро уполномоченного по делам информации Великобритании за несоблюдение GDPR оштрафовало крупнейшую авиакомпанию и национального авиаперевозчика страны — British Airways. Сумма штрафа оказалась рекордной — £183 миллионов.

Причина такого серьезного взыскания кроется в том, что компания не смогла защитить персональные данные клиентов. Речь идет об утечке, от которой British Airways пострадала в сентябре прошлого года.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru