



Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Неприятности не отпускают авиакомпанию British Airways. На этот раз исследователи обнаружили уязвимость в системе продажи электронных билетов — используя эту брешь, злоумышленник может просмотреть персональные данные пассажира или изменить информацию о бронировании.

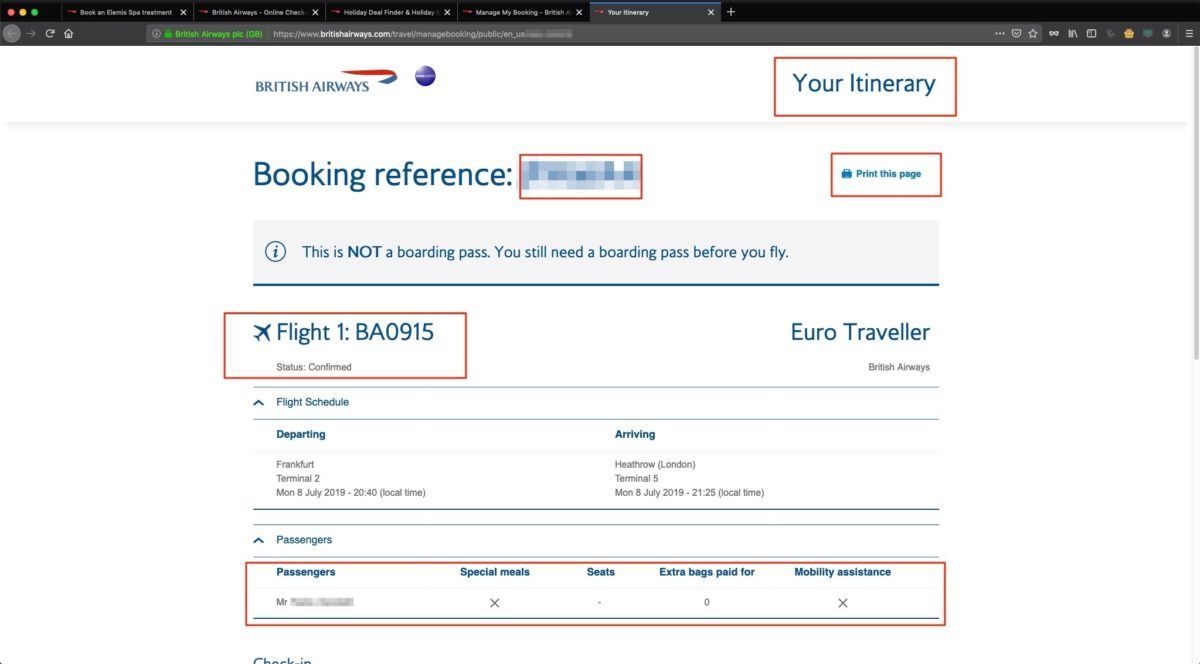
По словам экспертов компании Wandera, обнаруживших уязвимость, ссылки на регистрацию, которые British Airways отправляет своим клиентам в электронных письмах, ничем не шифруются.

В результате злоумышленник может перехватить идентификационный номер пассажира, его имя, адрес электронной почты и другие данные. Исследователи утверждают, что за последние шесть месяцев к затронутым доменам British Airways было зафиксировано около 2,5 миллионов подключений.

«В целях упростить пользовательский опыт данные пассажира включают в URL в виде параметров. Такая ссылка ведет клиента прямиком из письма на сайт British Airways, где процесс аутентификации происходит автоматически», — гласит отчет специалистов.

«Те самые детали, включенные в URL, представляют собой идентификационный номер и фамилию. Эти данные никак не шифруются и могут быть доступны любому заинтересованному лицу».

Это значит, что находящийся в одной Wi-Fi-сети с жертвой злоумышленник может легко перехватить ссылку и получить доступ к данным регистрации пассажира. Ситуацию отяжеляет крайне слабый уровень защищенности некоторых сетей Wi-Fi в аэропортах.

Напомним, что в начале июля Бюро уполномоченного по делам информации Великобритании за несоблюдение GDPR оштрафовало крупнейшую авиакомпанию и национального авиаперевозчика страны — British Airways. Сумма штрафа оказалась рекордной — £183 миллионов.

Причина такого серьезного взыскания кроется в том, что компания не смогла защитить персональные данные клиентов. Речь идет об утечке, от которой British Airways пострадала в сентябре прошлого года.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru