



Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

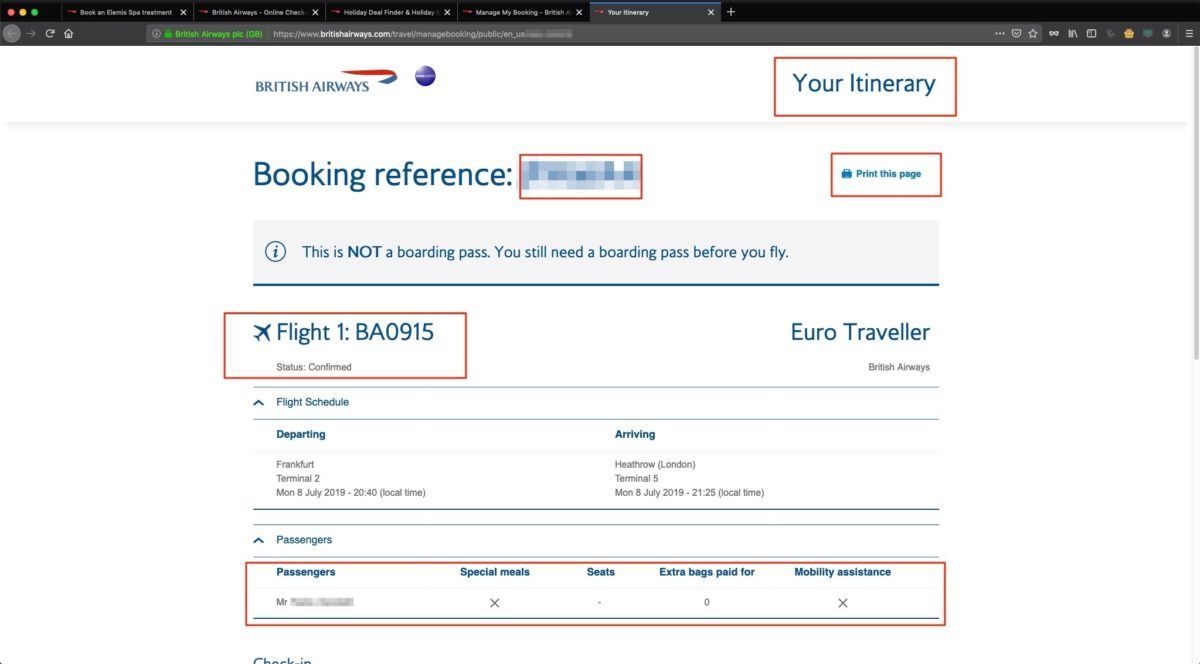
Неприятности не отпускают авиакомпанию British Airways. На этот раз исследователи обнаружили уязвимость в системе продажи электронных билетов — используя эту брешь, злоумышленник может просмотреть персональные данные пассажира или изменить информацию о бронировании.

По словам экспертов компании Wandera, обнаруживших уязвимость, ссылки на регистрацию, которые British Airways отправляет своим клиентам в электронных письмах, ничем не шифруются.

В результате злоумышленник может перехватить идентификационный номер пассажира, его имя, адрес электронной почты и другие данные. Исследователи утверждают, что за последние шесть месяцев к затронутым доменам British Airways было зафиксировано около 2,5 миллионов подключений.

«В целях упростить пользовательский опыт данные пассажира включают в URL в виде параметров. Такая ссылка ведет клиента прямиком из письма на сайт British Airways, где процесс аутентификации происходит автоматически», — гласит отчет специалистов.

«Те самые детали, включенные в URL, представляют собой идентификационный номер и фамилию. Эти данные никак не шифруются и могут быть доступны любому заинтересованному лицу».

Это значит, что находящийся в одной Wi-Fi-сети с жертвой злоумышленник может легко перехватить ссылку и получить доступ к данным регистрации пассажира. Ситуацию отяжеляет крайне слабый уровень защищенности некоторых сетей Wi-Fi в аэропортах.

Напомним, что в начале июля Бюро уполномоченного по делам информации Великобритании за несоблюдение GDPR оштрафовало крупнейшую авиакомпанию и национального авиаперевозчика страны — British Airways. Сумма штрафа оказалась рекордной — £183 миллионов.

Причина такого серьезного взыскания кроется в том, что компания не смогла защитить персональные данные клиентов. Речь идет об утечке, от которой British Airways пострадала в сентябре прошлого года.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru