



Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Неприятности не отпускают авиакомпанию British Airways. На этот раз исследователи обнаружили уязвимость в системе продажи электронных билетов — используя эту брешь, злоумышленник может просмотреть персональные данные пассажира или изменить информацию о бронировании.

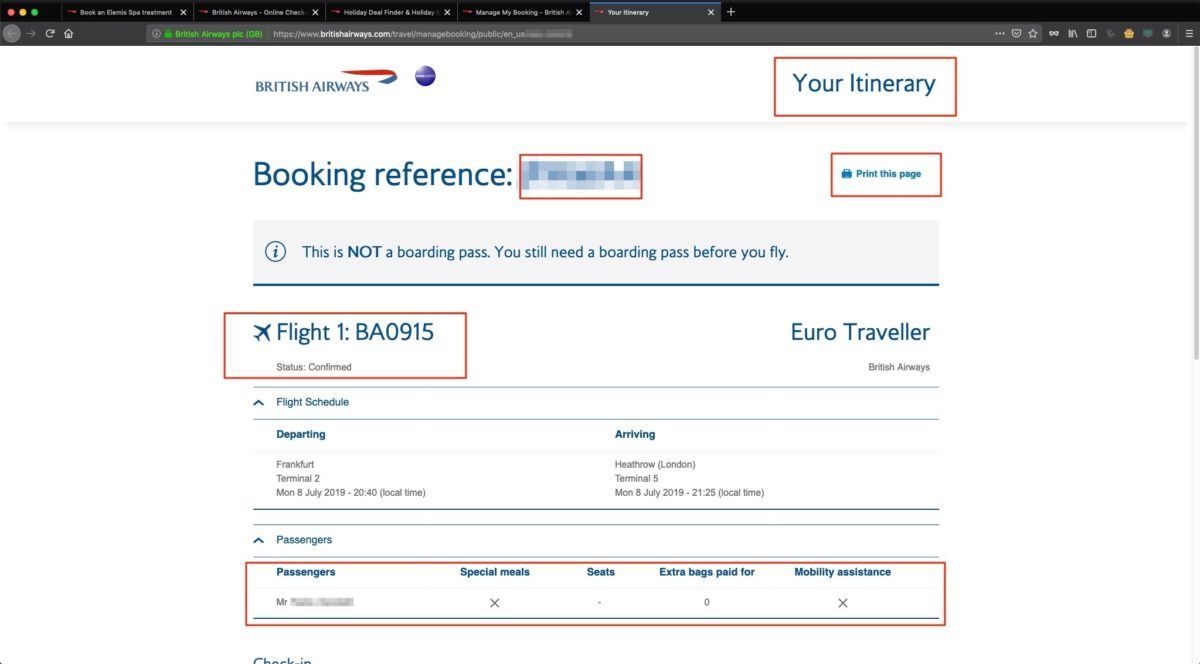
По словам экспертов компании Wandera, обнаруживших уязвимость, ссылки на регистрацию, которые British Airways отправляет своим клиентам в электронных письмах, ничем не шифруются.

В результате злоумышленник может перехватить идентификационный номер пассажира, его имя, адрес электронной почты и другие данные. Исследователи утверждают, что за последние шесть месяцев к затронутым доменам British Airways было зафиксировано около 2,5 миллионов подключений.

«В целях упростить пользовательский опыт данные пассажира включают в URL в виде параметров. Такая ссылка ведет клиента прямиком из письма на сайт British Airways, где процесс аутентификации происходит автоматически», — гласит отчет специалистов.

«Те самые детали, включенные в URL, представляют собой идентификационный номер и фамилию. Эти данные никак не шифруются и могут быть доступны любому заинтересованному лицу».

Это значит, что находящийся в одной Wi-Fi-сети с жертвой злоумышленник может легко перехватить ссылку и получить доступ к данным регистрации пассажира. Ситуацию отяжеляет крайне слабый уровень защищенности некоторых сетей Wi-Fi в аэропортах.

Напомним, что в начале июля Бюро уполномоченного по делам информации Великобритании за несоблюдение GDPR оштрафовало крупнейшую авиакомпанию и национального авиаперевозчика страны — British Airways. Сумма штрафа оказалась рекордной — £183 миллионов.

Причина такого серьезного взыскания кроется в том, что компания не смогла защитить персональные данные клиентов. Речь идет об утечке, от которой British Airways пострадала в сентябре прошлого года.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru