



Microsoft представила список наиболее полезных исследователей

Microsoft представила список наиболее полезных исследователей

Microsoft представила список наиболее полезных исследователей

На конференции по безопасности Black Hat в Лас-Вегасе Microsoft представила список наиболее полезных исследователей и компаний, которые помогли внести наибольший вклад в обнаружения угроз нулевого дня в продуктах корпорации.

Представить список лучших исследователей в области кибербезопасности на Black Hat уже стало традицией для Microsoft. Да и что скрывать, экспертам самим зачастую приятно оказаться в этом списке.

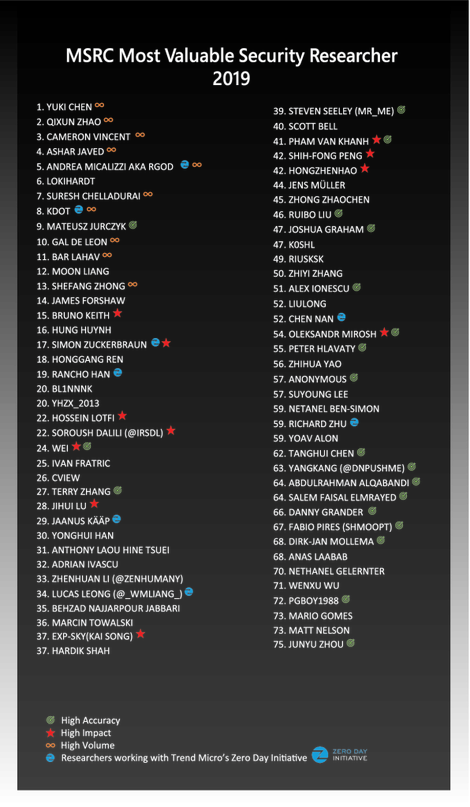
В этом году Microsoft учитывала сообщения об уязвимостях, которые поступали в корпорацию с 1 июля 2018 года по 30 июня 2019. Самым полезным экспертом за этот период стал Юки Чен из компании Qihoo 360 Vulcan.

Второе место занял его коллега — Иксун Чжао, которому также досталась награда Pwnie Award за обнаружение самого опасного бага, с помощью которого можно повысить свои права в атакованной системе.

Полный список исследователей выглядит так:

Помимо этого, Microsoft представила список компаний, которые также внесли ценный вклад в обнаружение и устранение проблем безопасности. Например, так выглядит топ-5 ИБ-компаний, внесших свою лепту в устранение 0-day уязвимостей:

  1. Palo Alto Networks
  2. McAfee
  3. Fortinet
  4. ESET и "Лаборатория Касперского"
Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru