



Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Эксперты сообщили о появлении нового Java-вредоноса, использующего API XFS (EXtension for Financial Service) для обналичивания денежных средств в банкоматах. Атаки такого вида ещё называют джекпотингом — злоумышленники заставляют устройство «выплевывать» купюры.

Специалисты отметили, что это весьма специфичная вредоносная программа, которую киберпреступники использовали в атаках на банковский сектор. Исследователи нашли связь проанализированного образца с недавними кибероперациями злоумышленников.

«Этот ATM-вредонос не полагается на стандартные интерфейсы для коммуникации, напротив — используются специфичные техники, которые говорят о хорошем уровне кастомизации», — объясняют эксперты.

«Не исключено, что киберпреступники получили инсайдерскую информацию из атакуемых финансовых организаций».

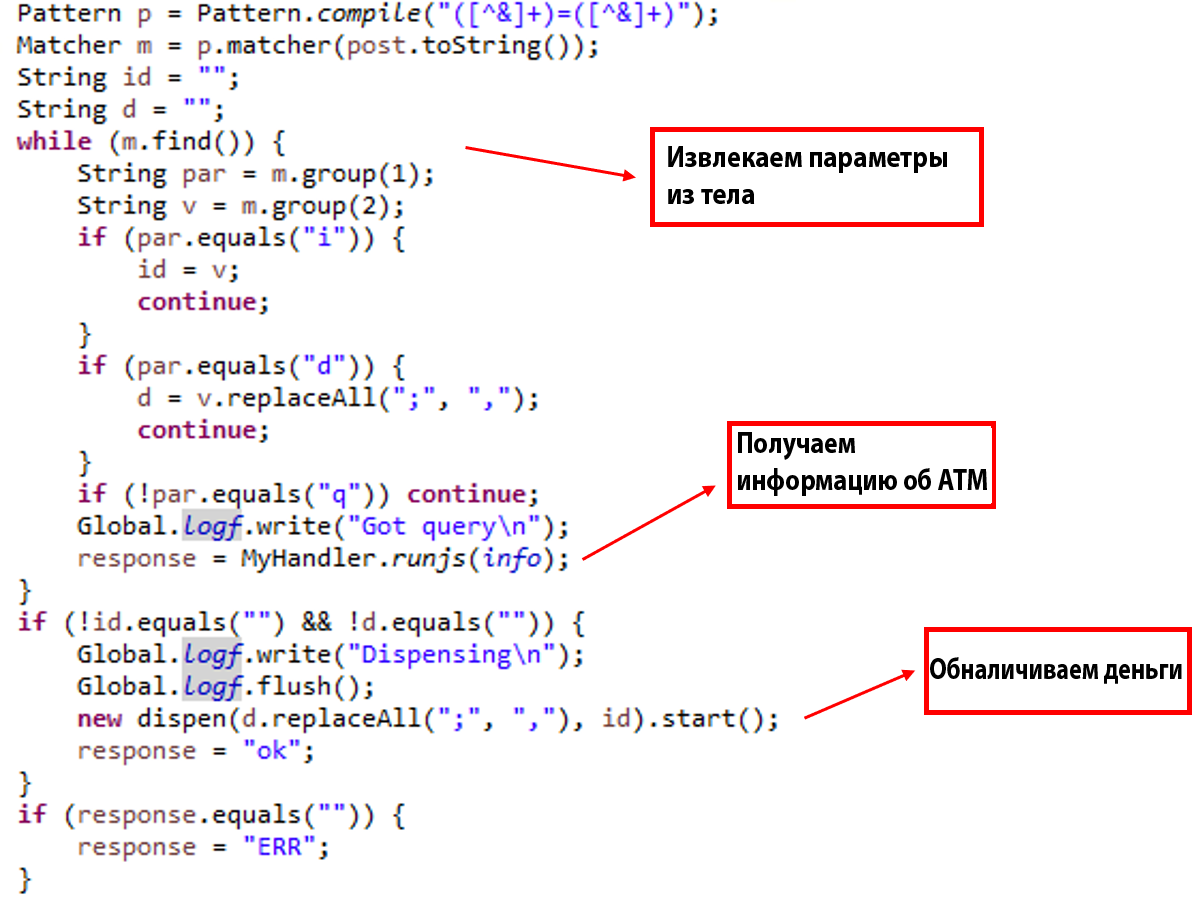
Попав в систему банкомата, вредоносная программа осуществляет ряд проверок — например, корректность работы Java Virtual Machine (JVM) — после чего поднимает HTTP-сервер, выступающий в качестве интерфейса между атакующим и целевым ATM.

В зловреде жестко закодирован IP-адрес 150.100.248[.]18, который потребуется на более поздних стадиях атаки. Используя простые HTTP-запросы, атакующий может активировать отдельные возможности вредоносной программы.

Большинство злонамеренных действий выполняется за счёт JavaScript-кода. Именно он помогает злоумышленникам опустошить содержимое банкомата.

В случае успешной атаки вредонос посылает соответствующую информацию на вышеупомянутый адрес 150.100.248[.]18. Что отличает эту программу от ее аналогов, делая при этом ее более опасной, — возможность удаленно выполнять batch-команды.

С полным техническим разбором этого вредоноса можно ознакомиться в блоге Yoroi.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru