



Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новый вымогатель для Android атакует жертв через SMS-спам

Новое семейство программ-вымогателей для Android распространяется с помощью SMS-сообщений, в которых содержится вредоносная ссылка. Вредонос атакует Android 5.1 и более поздние версии мобильной операционной системы от Google.

О новой киберугрозе сообщила команда исследователей антивирусной компании ESET. Вымогатель детектируется компанией как Android/Filecoder.C (FileCoder).

«Из-за ошибок, допущенных злоумышленниками при организации кампании и в процессе шифрования, этот вымогатель не настолько опасен. После отправки SMS-сообщения вредонос шифрует большинство файлов на устройстве и требует выкуп в биткоинах за возврат файлов в прежнее состояние», — пишут эксперты ESET.

«Благодаря уязвимости в процессе шифрования пользователи могут расшифровать файлы без помощи киберпреступников».

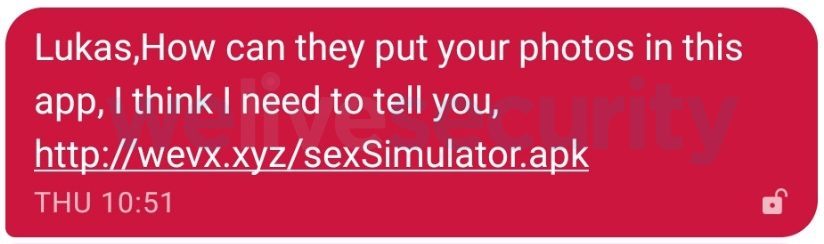
Сами вредоносные сообщения выглядят банально, это стандартная уловка в духе «посмотри, твои фото выложили».

Попав в систему, FileCoder запрашивает следующие разрешения:

  • android.permission.SET_WALLPAPER
  • android.permission.WRITE_EXTERNAL_STORAGE
  • android.permission.READ_EXTERNAL_STORAGE
  • android.permission.READ_CONTACTS
  • android.permission.RECEIVE_BOOT_COMPLETED
  • android.permission.SEND_SMS
  • android.permission.INTERNET

Разработчики шифровальщика допустили одну ошибку — жестко закодировали значение, используемое для шифрования закрытого ключа. Поэтому пользователи могут расшифровать файлы сами или обратиться к антивирусным специалистам, потребуется только UserID и APK-файл вымогателя.

Лукас Стефанко из ESET опубликовал подробный анализ FileCoder.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru